Позначка: витік

  • Фільм «Одіссея» злили в мережу: 4K-копія стрічки з’явилася в мережі за 10 днів до офіційного релізу

    Фільм «Одіссея» злили в мережу: 4K-копія стрічки з’явилася в мережі за 10 днів до офіційного релізу

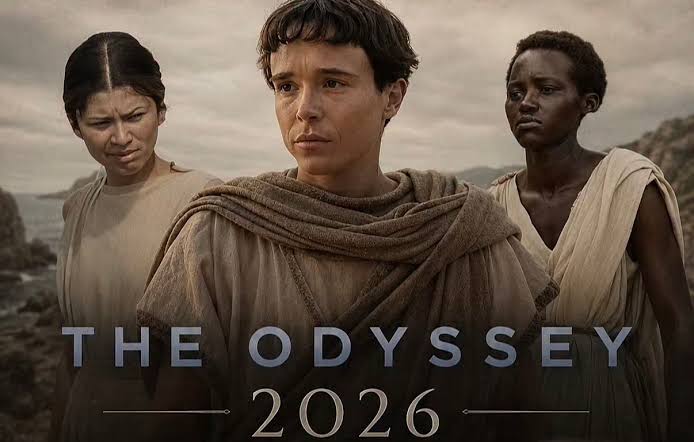
    За 10 днів до запланованого офіційного релізу у домашній прокат відбувся витік високоякісної цифрової копії нового епічного фільму Крістофера Нолана «Одіссея» (The Odyssey).

    Попри те, що кінокомпанія Warner Bros. планувала вихід стрічки на стримінгових платформах та цифрових майданчиках лише 17 листопада 2026 року, у мережу вже потрапив повноцінний рип у роздільній здатності 4K Ultra HD з підтримкою HDR.

    Деталі витоку та реакція студії:

    • Якість матеріалу: На відміну від типових екранних копій («камрипів»), у мережу потрапив фінальний WEB-DL/Bluray-рип із оригінальною багатоканальною аудіодоріжкою та повним спектром колірної корекції HDR/Dolby Vision.
    • Джерело витоку: За попередніми даними аналітиків кіноіндустрії, витік міг статися через зламування серверів одного із закритих дистриб’юторських сервісів для кінокритиків або цифрових мереж передзамовлення.
    • Дії правовласників: Юридичний відділ Warner Bros. та антипіратські організації вже розпочали масове видалення посилань на файлообмінниках та торент-трекерах, проте копія продовжує швидко поширюватися мережею.

    Контекст

    Крістофер Нолан, який відомий своїм принциповим відстоюванням традиційного кінопрокату та перегляду фільмів на великих екранах (зокрема у форматі IMAX 70 мм), поки утримується від особистих коментарів. Витік 4K-копії за півтора тижня до офіційного цифрового релізу може завдати значних збитків запланованим продажам стрічки на VOD-платформах.
  • Штучний інтелект для кібершпигунства: хакери зламали провідні банки Південної Кореї та викрали конфіденційні дані

    Штучний інтелект для кібершпигунства: хакери зламали провідні банки Південної Кореї та викрали конфіденційні дані

    Фінансовий сектор Південної Кореї зазнав масштабної скоординованої кібератаки із застосуванням автономних технологій штучного інтелекту. Зловмисники скомпрометували системи щонайменше семи провідних банківських установ країни та викрали персональні досьє понад 68 тисяч осіб — як працівників фінансових організацій, так і клієнтів. До рук кіберзлочинців потрапили відомості про розміри річних доходів громадян, персональні дані та встановлені кредитні ліміти.

    Для зламу мережевої інфраструктури було використано Artex AI — наступальний автономний ШІ-інструмент, розроблений китайським фахівцем Лі Пухуа. Особливість цієї платформи полягає у здатності інтегруватися з провідними глобальними моделями штучного інтелекту, такими як розробки від OpenAI, Anthropic або DeepSeek. Система здатна в автоматичному режимі, практично без участі оператора-людини, сканувати цифрові периметри банків, виявляти вразливі місця в захисті та самостійно вибудовувати покроковий план проникнення.

    Розслідуванням безпрецедентного інциденту займається підрозділ із боротьби з кібертероризмом Національного агентства поліції Південної Кореї із залученням іноземних партнерів. Встановлено, що цифрові удари по банках здійснювалися щонайменше з 20 різних IP-адрес, зареєстрованих у США, Німеччині, Японії та інших державах, що свідчить про використання багаторівневої міжнародної проксі-мережі для приховування реальних організаторів атаки.

  • ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    Система національної безпеки Сполучених Штатів Америки зазнала нищівного цифрового удару, який може стати наймасштабнішою катастрофою в історії американських спецслужб. Відоме міжнародне хакерське угруповання ShinyHunters виступило із сенсаційною заявою про здійснення успішної безпрецедентної атаки, оголосивши про «повний злам ФБР». За твердженням кіберзлочинців, у їхніх руках опинився гігантський масив абсолютно конфіденційної інформації, який охоплює приватні досьє буквально кожного діючого співробітника Федерального бюро розслідувань, ветеранів служби, а також численних потенційних кандидатів, які коли-небудь подавали заявки на працевлаштування у відомстві. Злам головного правоохоронного органу США такого рівня ставить під пряму загрозу не просто репутацію Вашингтона, а й фізичну безпеку тисяч оперативників, що діють під прикриттям по всьому світу.

    Масштаби витоку даних вражають навіть досвідчених фахівців із кіберзахисту. Зловмисники стверджують, що їм вдалося безперешкодно викачати з внутрішніх захищених мереж від двох до трьох терабайтів надзвичайно чутливих відомостей. Серед оприлюднених та викрадених матеріалів містяться повні персональні імена працівників Бюро, їхні реальні домашні адреси, персональні номери телефонів, конфіденційні медичні висновки, а також деталізовані відомості про членів їхніх родин. Для доказу правдивості своїх слів хакери вже передали у публічний простір близько п’яти тисяч файлів із детальними досьє на агентів. Первинні незалежні перевірки окремих контактів уже підтвердили справжність телефонних номерів, які дійсно належать чинним правоохоронцям із зазначеними у витоку прізвищами, що виключає версію про звичайний інформаційний блеф.

    Угруповання безапеляційно стверджує, що нині володіє вичерпною базою даних усіх колишніх і теперішніх співробітників, а абсолютно вся серверна інфраструктура головного правоохоронного відомства США була повністю скомпрометована. Демонструючи цілковиту безкарність та зухвалість, кіберзломники супроводили свій звіт відвертим сарказмом. Своє публічне повідомлення вони завершили глузливим кепкуванням із фірмової фрази, якою президент США Дональд Трамп традиційно закінчує власні дописи в соціальних мережах: «Дякуємо за вашу увагу до цього питання». Такий цинічний випад на адресу вищого керівництва держави свідчить про прагнення хакерів не лише скомпрометувати роботу силовиків, а й завдати болючого публічного ляпаса всій політичній вертикалі країни.

    Найбільшу тривогу у профільних експертів викликає аномальна поведінка зловмисників щодо висунення вимог. Якщо переважна більшість сучасних кіберугруповань використовує викрадення чутливих даних як інструмент фінансового шантажу та вимагає колосальні викупи у криптовалюті, то члени ShinyHunters публічно заявили, що їхня масштабна операція взагалі не була вмотивована грошима. На цей момент нападники так і не озвучили жодних конкретних фінансових чи матеріальних вимог до керівництва відомства. Подібна невизначеність породжує підозри щодо можливого замовного характеру зламу в інтересах ворожих іноземних розвідок, які отримали унікальну можливість деанонімізувати американську агентурну мережу, створивши смертельну небезпеку для оперативників та завдавши непоправної шкоди глобальним розслідуванням.

  • Повернення до витоків та реліз у 2027 році: нові подробиці про похмуру Assassin’s Creed Hexe

    Повернення до витоків та реліз у 2027 році: нові подробиці про похмуру Assassin’s Creed Hexe

    Майбутня гра Assassin’s Creed Hexe, яку компанія Ubisoft позиціонує як найпохмурішу частину відомої франшизи, отримала нову порцію технічних деталей. Завдяки свіжому витоку інформації від відомого інсайдера AgaiinTx, у мережі з’явилися перші дані про головну героїню, особливості геймплею та орієнтовні терміни виходу проєкту.

    Раніше розробники офіційно підтверджували, що сюжетна лінія Hexe розгортатиметься в епоху масового полювання на відьом. За твердженням інсайдера, центральним персонажем гри стане жінка, яка опиниться в епіцентрі цих жорстоких релігійних та соціальних переслідувань. Сама гра стане значно лінійнішою, отримає глибоку містичну атмосферу і зробить особливий акцент на прихованому проходженні (стелсі), що стане помітним відходом від масштабної RPG-формули останніх релізів компанії.

    Важливою новиною для шанувальників класичних ігор серії є те, що механіка паркуру суттєво наблизиться до стандартів перших частин франшизи. Крім того, джерело вказує на нетипові візуальні рішення для неігрових персонажів (NPC). Деякі вороги виглядатимуть «чужорідно» через специфічну броню та стилістику, що, ймовірно, вказує на прямий зв’язок із високотехнологічною расою Ісу (Предтечами). Інсайдер навіть оприлюднив розмитий знімок екрана із зображенням одного з таких супротивників.

    Згідно з опублікованими даними, світовий реліз Assassin’s Creed Hexe запланований на 2027 рік. Очікується, що в цей же часовий проміжок французький видавець готує до виходу й інший свій великий хіт – шутер Far Cry 7.

  • Нове покоління Pixel, що відомо про Google Pixel 11 Pro XL?

    Нове покоління Pixel, що відомо про Google Pixel 11 Pro XL?

    У мережі з’явилися CAD-рендери та технічні характеристики майбутньої лінійки смартфонів від Google. Йдеться про три моделі — Google Pixel 11, Google Pixel 11 Pro та Google Pixel 11 Pro XL, офіційна презентація яких очікується в серпні 2026 року.

    Нові смартфони збережуть фірмовий стиль попередніх поколінь, проте отримають помітні оновлення. У базовій моделі зменшаться рамки навколо дисплея, що зробить вигляд пристрою більш сучасним.

    Оновлено і блок камер — тепер він виконаний у повністю чорному кольорі. Раніше частина панелі навколо спалаху відповідала кольору корпусу. Водночас розташування кнопок живлення та гучності залишилося без змін. Усі моделі серії отримають новий фірмовий процесор Tensor G6 із 7-ядерною архітектурою. Також компанія відмовиться від модемів Samsung і використовуватиме рішення від MediaTek. Це може вплинути як на енергоефективність, так і на стабільність зв’язку в нових пристроях.

    Базовий Google Pixel 11 отримає 6,3-дюймовий LTPO AMOLED-дисплей, 12 ГБ оперативної пам’яті та акумулятор на 5000 мАг. Версія Google Pixel 11 Pro матиме аналогічний розмір екрана, але більше оперативної пам’яті — до 16 ГБ, а також розширені варіанти сховища. Найбільша модель — Google Pixel 11 Pro XL — отримає 6,8-дюймовий дисплей і акумулятор ємністю 5500 мАг, що робить її найбільш автономною у лінійці.

    Офіційний реліз новинок заплановано на серпень 2026 року. Очікується, що презентація відбудеться після анонсу нових складних смартфонів від Samsung, але до осіннього показу iPhone. Попередньо, базова модель коштуватиме від 799 доларів, версія Pro — від 999 доларів, а Pro XL — від 1200 доларів. Водночас остаточні ціни можуть змінитися через подорожчання компонентів.

    Смартфони Pixel традиційно відомі своїми можливостями у сфері штучного інтелекту. Очікується, що нове покоління отримає ще більше функцій на базі ШІ, що дозволить компанії зміцнити позиції у преміальному сегменті Android-пристроїв.

  • Хакери атакували онлайн-магазин НБУ: можливий витік персональних даних

    Хакери атакували онлайн-магазин НБУ: можливий витік персональних даних

    Інтернет-магазин нумізматичної продукції Національний банк України тимчасово припинив роботу через кібератаку на компанію-підрядника. Про це 19 лютого повідомила пресслужба НБУ.

    У регуляторі зазначили, що внаслідок інциденту потенційно міг відбутися несанкціонований доступ до персональної інформації користувачів онлайн-магазину. Йдеться про такі дані, як ім’я та прізвище, номер телефону, електронна пошта та адреса доставки нумізматичної продукції.

    Водночас у Нацбанку наголосили, що фінансові дані клієнтів залишаються захищеними. Зокрема, реквізити платіжних карток та інша конфіденційна інформація, пов’язана з банківськими операціями, не були скомпрометовані.

    У НБУ підкреслили, що внутрішні системи захисту даних та інформаційні ресурси банку працюють у штатному режимі. Наразі фахівці з’ясовують обставини кібератаки та оцінюють можливі наслідки інциденту. Регулятор спільно з постачальником послуг працює над відновленням роботи інтернет-магазину та усуненням наслідків атаки.

  • ДБР перевіряє працівників через витік приватних фото голови ЦПК

    ДБР перевіряє працівників через витік приватних фото голови ЦПК

    Державне бюро розслідувань розпочало перевірку працівників, які могли бути дотичними до витоку приватних фото одного з фігурантів кримінального провадження. Інформацію про це оприлюднено на сайті ДБР.

    Хоча у повідомленні ім’я фігуранта не називають, за описом зрозуміло, що йдеться про голову Центру протидії корупції Віталія Шабуніна. За даними ДБР, кілька медіа опублікували приватні знімки особи, що бере участь у розслідуванні.

    Інцидент спричинив хвилю хибних звинувачень на адресу Державного бюро розслідувань та правоохоронної системи загалом. У ДБР наголосили, що ретельно перевірять усіх працівників, які мали контакт із цим видом доказів, і у разі підтвердження причетності застосують жорсткі заходи реагування та притягнуть винних до відповідальності.

    Сам Шабунін звинуватив ДБР та Офіс генерального прокурора у “зливі” його інтимних фото у Telegram-канали. За його словами, знімки були отримані з телефону, вилученого під час обшуків улітку в Харківській області за місцем його проживання. Він вважає, що це стало відповіддю на публікацію ЦПК про втручання силовиків у роботу НАБУ та САП.

    Нагадаємо, ДБР 11 липня повідомило про обшуки у Шабуніна та оголосило йому підозру в ухиленні від військової служби та шахрайстві.

  • Gmail зазнав масштабної кібератаки, під загрозою 183 мільйони облікових записів

    Gmail зазнав масштабної кібератаки, під загрозою 183 мільйони облікових записів

    Сервіс електронної пошти Gmail став жертвою однієї з найбільших кібератак за останні роки. Унаслідок інциденту могли бути розкриті дані понад 183 мільйонів користувачів. Про це повідомляє видання The Independent.

    Згідно з розслідуванням, отримані хакерами дані можуть дати змогу зловмисникам отримати доступ не лише до облікових записів Gmail, а й до всіх інших сервісів, пов’язаних із цією електронною поштою, зокрема банківських, соціальних та корпоративних акаунтів.

    Витік стався ще у квітні, але лише нещодавно його виявив експерт із кібербезпеки Трой Хант — засновник сервісу моніторингу витоків Have I Been Pwned. За його словами, атака була частиною масштабнішої хакерської кампанії, яка зачепила сотні платформ по всьому світу. На сайті Have I Been Pwned користувачі можуть перевірити, чи потрапила їхня адреса електронної пошти до бази зламаних акаунтів. Загалом портал відстежує понад 917 зламаних сайтів і більш ніж 15 мільярдів облікових записів. Фахівці радять користувачам, чиї облікові записи могли постраждати, негайно змінити пароль до Gmail і ввімкнути двофакторну автентифікацію. Цей захід значно ускладнить доступ сторонніх осіб, навіть якщо хакери мають ваш пароль. Експерти також нагадують, що не варто використовувати один і той самий пароль для кількох сервісів, а підозрілі повідомлення в пошті краще не відкривати.

    Раніше повідомлялося, що хакери зламали банківські акаунти щонайменше 286 українців, використовуючи застосунок “Дія” та систему BankID для оформлення кредитів від їхнього імені.

  • Під Києвом стався витік азотної кислоти

    Під Києвом стався витік азотної кислоти

    Під Києвом у селі Росава Обухівського району стався витік азотної кислоти з транспортної цистерни. Про це повідомила Державна служба з надзвичайних ситуацій України.

    Інцидент трапився на автодорозі, де з цистерни розлилося близько одного кубічного метра небезпечної речовини. На місце оперативно прибули рятувальники, мобільний рятувальний центр швидкого реагування та спеціалісти Київського обласного центру контролю і профілактики хвороб МОЗ.

    Фахівці локалізували витік, перекачавши кислоту в іншу ємність, чим запобігли подальшому розтіканню хімікату. За даними ДСНС, загрози для населення немає, ситуацію взято під контроль.

  • Витік персональних даних: у мережі розповсюджують базу з приватною інформацією мільйонів українців

    Витік персональних даних: у мережі розповсюджують базу з приватною інформацією мільйонів українців

    У мережі з’явився файл з персональними даними понад 20 мільйонів громадян України. У базі, яка називається diia_users_db_2025.zip, міститься повне ім’я, по батькові, електронна адреса, номер мобільного телефону, місце роботи та інші особисті дані.

    Про це у своїх соціальних мережах повідомив народний депутат України від партії «Слуга народу», член Комітету з питань національної безпеки, оборони та розвідки Олександр Федієнко. Він наголосив на серйозності загрози та закликав українців вжити заходів безпеки.

    На думку депутата, зокрема слід уникати використання одного номера телефону для всіх сервісів — банкінгу, соціальних мереж і месенджерів. Оптимальним варіантом є створення окремих номерів для різних типів застосунків, де підтвердження відбувається через SMS. Також важливо встановити складні паролі для електронної пошти та обов’язково активувати двофакторну ідентифікацію. Електронна адреса не повинна бути пов’язана з вашим основним номером телефону. Окрім ризику доступу до акаунтів, особливої уваги потребує й питання фішингу. Шахраї вже активно використовують злиті дані для обману громадян. Олександр Федієнко радить перевіряти розділ «Пристрої» у Telegram та інших застосунках, аби переконатися, що ніхто сторонній не отримав доступ.

    Щодо самого походження даних, наразі невідомо, хто саме і коли зібрав базу. Водночас депутат зауважив, що подібна інформація і раніше була у відкритому доступі через державні реєстри, але тепер її зібрали в єдиний архів. За словами Федієнка, деякі дані в базі датуються до кінця 2024 року, а він особисто знайшов у ній знайомих людей, у яких навіть не було додатку «Дія». Це може свідчити про джерело витоку — імовірно, бази, пов’язані з податковою системою. Політик також нагадав, що схожі витоки траплялися ще у 1990-х роках, коли бази даних продавалися на компакт-дисках. Але зараз ситуація ускладнюється тим, що один номер телефону часто використовується як «фінансовий», прив’язаний до банків, месенджерів і соцмереж. Це робить користувачів вразливими.

    Серед рекомендацій, які варто виконати: змінити паролі на всіх важливих сервісах і застосунках. Увімкнути двофакторну аутентифікацію всюди, де це можливо. Розглянути зміну фінансового номера телефону.

    На момент публікації Міністерство цифрової трансформації ситуацію ще не прокоментувало. Водночас варто зазначити, що кілька днів тому Нотаріальна палата України повідомила про масштабне порушення нотаріальної таємниці під час тестування е-системи. У відкритий доступ тоді потрапили дані громадян, зокрема інформація про заповіти.