Позначка: обман

  • Безхатько в Шанхаї видавав себе за багатія і обдурив п’ятьох жінок

    Безхатько в Шанхаї видавав себе за багатія і обдурив п’ятьох жінок

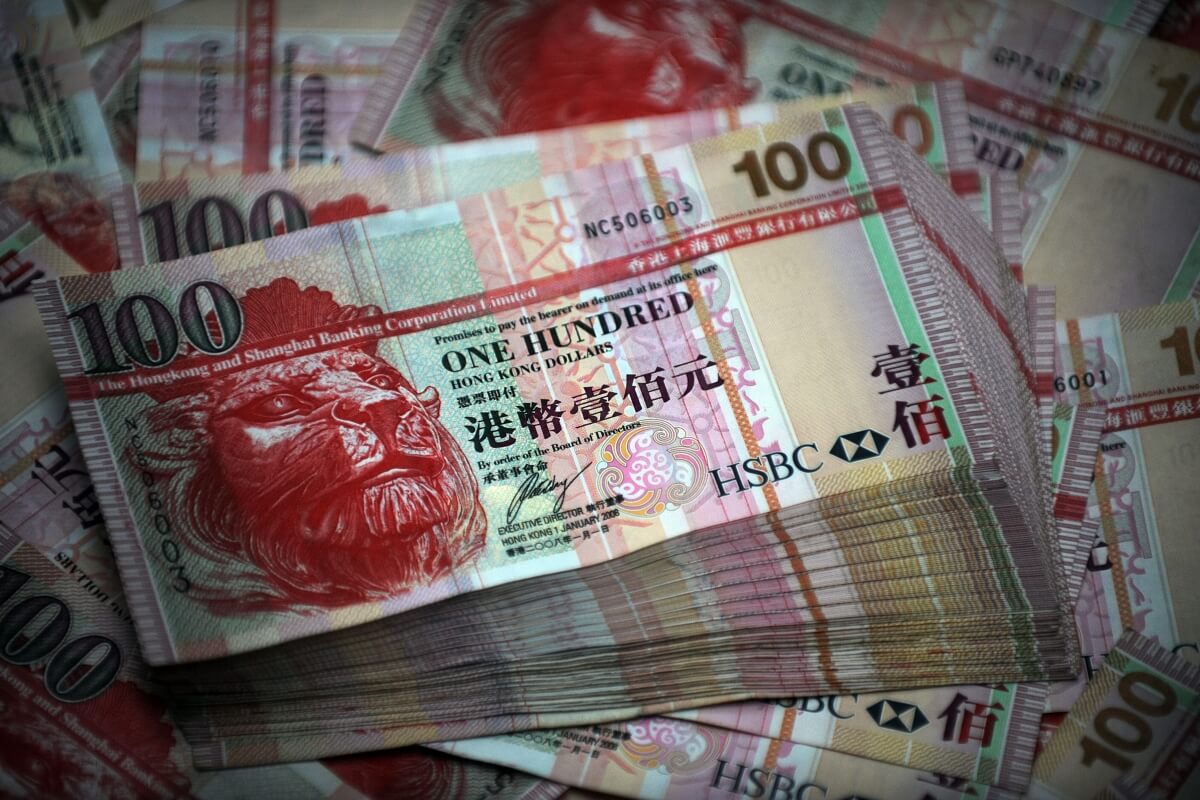
    Протягом десяти днів у Шанхаї безхатько на ім’я Чен обдурив щонайменше п’ятьох жінок, видаючи себе за заможного бізнесмена та змушуючи їх оплачувати ресторани, готелі та покупки. Він демонстрував великі пачки грошей, де поверх справжніх купюр ховалися фальшиві або навчальні банкноти, і переконував жертв, що вони «наймають» його для спільного проведення часу.

    Про аферу стало відомо після заяви жінки під псевдонімом Лю Цянь. Чен представився власником нічного клубу та запропонував їй роботу супроводжуючої гіда. Під час першої зустрічі він приніс чорний пакет із нібито великою сумою грошей, які, за його словами, потрібно було зберігати під ліжком. Коли Лю відкрила пакет, виявилося, що всередині навчальні купюри, а не справжні гроші.

    За даними поліції, Чен регулярно відвідував дорогі заклади, приводячи різних жінок і створюючи враження успішного бізнесмена. Він використовував другорядні акаунти в чат-групах, видаючи себе за агента, який пропонує роботу «високооплачуваного компаньйона». Після обману він отримував кошти на розваги, новий одяг, готелі та навіть смартфон, а коли не вдавалось знайти нову жертву, залишався без грошей і ночував у парках.

    Поліція підтвердила, що Чен обдурив щонайменше п’ятьох жінок. Його заарештували за підозрою у шахрайстві, а справа привернула значну увагу через дивну комбінацію безхатченського способу життя та іміджу «елітного багатія».
  • Британські компанії обманювали пенсіонерів на мільйони через фейкові гранти

    Британські компанії обманювали пенсіонерів на мільйони через фейкові гранти

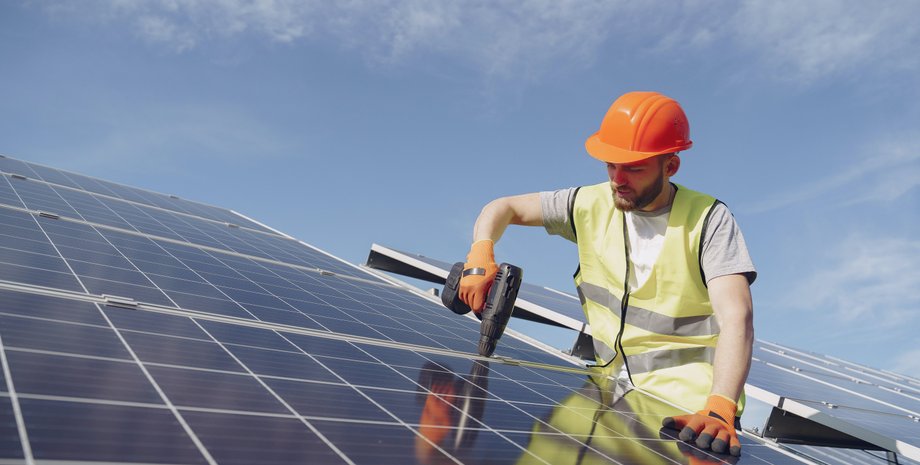
    Британська влада примусово ліквідувала компанію Trident West Industries, яка займалася встановленням сонячних панелей і обманювала пенсіонерів, обіцяючи їм неіснуючі державні гранти. Шахраї зібрали з довірливих клієнтів понад £3,1 мільйона, проте не надали ні обладнання, ні обіцяні послуги.

    Дві пов’язані компанії, Trident West Industries і Star Solar, пропонували людям, у яких вже були встановлені сонячні панелі, нове обладнання та сервісні плани під виглядом модернізації або обслуговування. Основною приманкою були обіцянки, що всі витрати покриє державний грант, який насправді не існував.

    Представники компаній здійснювали холодні дзвінки та нав’язливі візити додому, цілеспрямовано обираючи літніх людей. Середній вік постраждалих становив 76 років. Продавці переконували пенсіонерів внести передоплату за інвертори, акумулятори або плани обслуговування, запевняючи, що держава поверне їм витрачені кошти. Після отримання оплати компанія або не постачала товар, або припиняла відповідати на дзвінки. В одному випадку клієнт заплатив £3420 за інвертор, який так і не отримав. Після спроби скасувати замовлення йому продали план обслуговування за £1883 з обіцянкою повернення різниці, але гроші так і не повернули. Інший клієнт скасував контракт у встановлений законом “період охолодження”, проте компенсацію так і не отримав. З травня 2023 по січень 2025 року на рахунки двох компаній надійшло понад £3,1 мільйона. Загальна сума скарг і судових рішень проти них перевищила £413 000, проте компенсацію на суму £7010 отримали лише дев’ять осіб. Директор обох фірм на допиті заявив, що не контролював банківські рахунки і не може пояснити, куди пішли понад 1 мільйон фунтів. Star Solar пішла в добровільну ліквідацію у квітні, а Trident West Industries примусово закрив суд у жовтні.

    Марк Джордж, головний слідчий Служби у справах про неспроможність, заявив, що компанії цілеспрямовано експлуатували вразливих споживачів, використовуючи непрошені дзвінки та продажі на порозі, даючи неправдиві обіцянки про державні повернення. Така поведінка підриває довіру споживачів і є неприпустимою.

  • Як не стати жертвою шахраїв під час покупок в Instagram

    Як не стати жертвою шахраїв під час покупок в Instagram

    Купівля товарів у соціальних мережах набирає популярності, але разом із цим зростає й кількість шахраїв. Щоб уникнути обману під час онлайн-замовлень через Instagram, варто бути уважними та дотримуватися низки правил. Про це нагадують у Національному банку України в межах інформаційної кампанії.

    Перед тим як щось замовляти, перевірте, наскільки активним є профіль магазину: зверніть увагу на дату створення акаунта, частоту публікацій, зміну імені профілю. Сторінки, створені нещодавно, з великою кількістю постів за короткий час, часто виявляються фіктивними.

    Перевірити акаунт можна через спеціальну функцію у меню профілю. Там зазначено дату створення, географічне розташування та історію змін імені. Також варто звертати увагу на коментарі, відгуки та інші деталі, які можуть свідчити про реальну діяльність продавця.

    Поширений спосіб обману — отримання передоплати без подальшого виконання замовлення. Часто після перерахування коштів покупцю надходить повідомлення, що товару немає в наявності, але гроші нібито готові повернути. Для цього людині пропонують перейти на підозрілий сайт і ввести дані своєї банківської картки. У результаті з рахунку зникають усі кошти.

    Щоб уникнути таких ситуацій, слід віддавати перевагу післяплаті, уникати введення карткових даних на невідомих ресурсах, перевіряти достовірність сайтів, на яких проводиться оплата.

    У разі підозри на шахрайство рекомендується терміново зв’язатися зі своїм банком, заблокувати картку та звернутися до правоохоронців або кіберполіції.

  • Українців попередили про новий спосіб обману в Telegram

    Українців попередили про новий спосіб обману в Telegram

    В Україні зафіксовано новий вид шахрайства в месенджері Telegram. Зловмисники використовують підроблені відеокружечки, щоб виманити гроші або поширити фішингові посилання. Про це повідомила пресслужба Міністерства внутрішніх справ 3 квітня.

    За словами правоохоронців, схема шахраїв складається з кількох етапів:

    1. Злам акаунта. Зловмисники отримують доступ до профілю жертви.

    2. Монтаж фейкового відео. Використовуючи справжні відеоповідомлення зламаного користувача, шахраї створюють підроблений монолог, де нібито знайомий просить про фінансову допомогу.

    3. Розсилка жертвам. Фальшиве відео надсилають друзям та знайомим, які можуть повірити в прохання про допомогу і відправити гроші.

    Правоохоронці радять дотримуватися таких заходів безпеки:

    🔹 Якщо отримали підозріле відеоповідомлення з проханням про гроші, зв’яжіться з відправником через інший месенджер або зателефонуйте.
    🔹 Увімкніть двофакторну автентифікацію в Telegram, щоб ускладнити доступ до свого акаунта для зловмисників.
    🔹 Не переходьте за підозрілими посиланнями, які можуть містити фішингові сайти для крадіжки даних.

    Фальшиві відеокружечки виглядають правдоподібно, тому навіть уважні користувачі можуть стати жертвами. Шахраї активно вдосконалюють методи обману, використовуючи штучний інтелект для імітації голосу та міміки людини.

    Правоохоронці закликають українців бути пильними, не довіряти емоційним проханням про допомогу без перевірки та негайно повідомляти про випадки шахрайства.

  • Cloudflare використовує генеративний штучний інтелект для обману ботів

    Cloudflare використовує генеративний штучний інтелект для обману ботів

    Компанія Cloudflare представила нову ініціативу під назвою AI Labyrinth, яка спрямована на протидію ботам, що без дозволу сканують вебсайти з метою збору інформації для навчання штучного інтелекту. Про це повідомляє видання The Register.

    Замість того, щоб просто блокувати таких ботів, Cloudflare використовує генеративний штучний інтелект для створення спеціальних сторінок зі штучним контентом. Це змушує ботів витрачати свої ресурси на обробку непотрібної інформації, що значно знижує їхню ефективність.

    Технологія AI Labyrinth автоматично виявляє підозрілу активність та перенаправляє ботів на підробні сторінки, створені за допомогою Workers AI від Cloudflare. Цей метод дозволяє уникнути проблем із безпекою та продуктивністю, одночасно підвищуючи вартість сканування для операторів ботів.

    Cloudflare бачить цю тактику не лише як спосіб обману ботів, але й як інструмент для їхнього виявлення. Люди не взаємодіють з лабіринтом беззмістовного контенту так, як це роблять автоматизовані системи, що дає змогу точніше визначити їхню активність.

    Ідея створення AI Labyrinth виникла після того, як компанія помітила, що майже 1% всіх запитів на доступ до вебконтенту надходять від пошукових ботів, що використовують штучний інтелект. Хоча власники сайтів теоретично можуть блокувати ботів або забороняти їм доступ, сучасні боти навчилися обходити більшість стандартних методів захисту.

    Технологія AI Labyrinth наразі доступна для всіх клієнтів Cloudflare, пропонуючи новий спосіб захисту від несанкціонованого збору даних.

  • Шахраї намагаються обманути родичів полонених через фальшиві посилки

    Шахраї намагаються обманути родичів полонених через фальшиві посилки

    Родичів українських військовополонених попереджають про нову шахрайську схему, в рамках якої зловмисники представляються співробітниками міжнародних організацій і вимагають кошти за нібито доставку посилок до місць утримання полонених у Росії.

    Координаційний штаб з питань поводження з військовополоненими отримав кілька повідомлень від родичів захисників України, які перебувають у полоні Росії. Шахраї телефонують під виглядом співробітників гуманітарних місій та благодійних фондів, пропонуючи родичам оплатити доставку посилок для своїх близьких.

    Штаб закликає не довіряти таким пропозиціям і наголошує, що жодна міжнародна організація, державні органи чи офіційні волонтерські організації не вимагають оплати за передачу посилок чи надання іншої допомоги.

    “Усі послуги, які надає Координаційний штаб родинам захисників і захисниць, безкоштовні”, — підкреслили в штабі.

    Важливо пам’ятати, що ці фальшиві пропозиції можуть бути частиною спроби шахраїв нажитися на емоціях та вразливості родичів військовополонених.

  • Китайська схема: жінка ошукала трьох чоловіків на 92 000 доларів

    Китайська схема: жінка ошукала трьох чоловіків на 92 000 доларів

    Заміжня китаянка з провінції Цзянсу вдалася до хитромудрої схеми, обдуривши трьох чоловіків, представивши їх як своїх наречених і видуривши у них 92 000 доларів США. Це незвичайне шахрайство викликало широкий резонанс і обговорення.

    35-річна жінка на прізвище Чжоу вступила в позашлюбні стосунки з трьома чоловіками, поки вона вже була одружена і виховувала свою доньку. Цікаво, що її законний чоловік рідко бував удома через робочі обов’язки, що дозволило їй проводити свої афери.

    Чжоу знайомилася з “нареченими” на роботі та через онлайн-платформи, надаючи їм вигадані імена і проводячи з ними кілька місяців. Потім вона пропонувала їм одружитися з нею, сподіваючись на фінансову вигоду.

    Однак вона вигадала складну історію про знесення свого будинку і те, що законно вона зобов’язана залишатися самотньою, щоб отримати компенсацію. Паралельно вона організувала весілля з кожним із чоловіків, при цьому наймані актори представлялися її родичами і друзями, створюючи ілюзію її “реального” життя.

    Чжоу також інсценувала вагітність, розповівши одному з чоловіків, що очікує на двійню – хлопчика і дівчинку. Однак фіктивний стан було розкрито, коли один з ошуканих “чоловіків” і його мати зустріли фальшивого лікаря в лікарні, що призвело до викриття масштабного шахрайства.

    Наразі жінці загрожує щонайменше 10 років позбавлення волі за звинуваченням у шахрайстві з огляду на величезну суму грошей, що її було виманено в ошуканих чоловіків. Нелегкий урок обережності для всіх, хто вступає в романтичні стосунки в сучасному цифровому світі.

  • Клієнти українського банку переводять мільйони гривень на “неіснуючі біржі”

    Клієнти українського банку переводять мільйони гривень на “неіснуючі біржі”

    У банківській сфері спостерігається сплеск випадків переказу грошей клієнтами одного українського банку на ймовірні “брокерські рахунки” і “біржі”, яких насправді не існує. Олег Гороховський, один зі співзасновників банку Monobank, звернув увагу на цю проблему і поділився деякими приголомшливими даними.

    Згідно з даними Гороховського, банк зіткнувся зі збільшенням випадків, коли клієнти намагаються “заробити швидкі гроші” через подібні шахрайські схеми. Він нагадав про те, що з березня по липень поточного року клієнти щомісяця відправляли близько 3 мільйонів гривень на сумнівні “брокерські рахунки і біржі”.

    За останні 15 днів жовтня сума таких переказів збільшилася до 6 мільйонів гривень. І передбачається, що загальна сума на кінець жовтня сягне 8-9 мільйонів гривень.

    Гороховський висловив своє занепокоєння з приводу масштабування цієї проблеми. Він зазначив, що банку надзвичайно складно захистити інвесторів, які надсилають кошти на неіснуючі біржі та брокерські рахунки, що насправді являють собою номери карток фізичних осіб в українських банках. Він також не розуміє, як пояснити клієнтам, що так робити не слід.

    Гороховський також уточнив, що щомісяця близько п’яти тисяч клієнтів банку стають жертвами шахраїв. Він підкреслив, що така інформація рідко стає публічною, і навіть із сучасними системами безпеки та моніторингу, подібні ситуації продовжують мати місце.