Позначка: кібератака

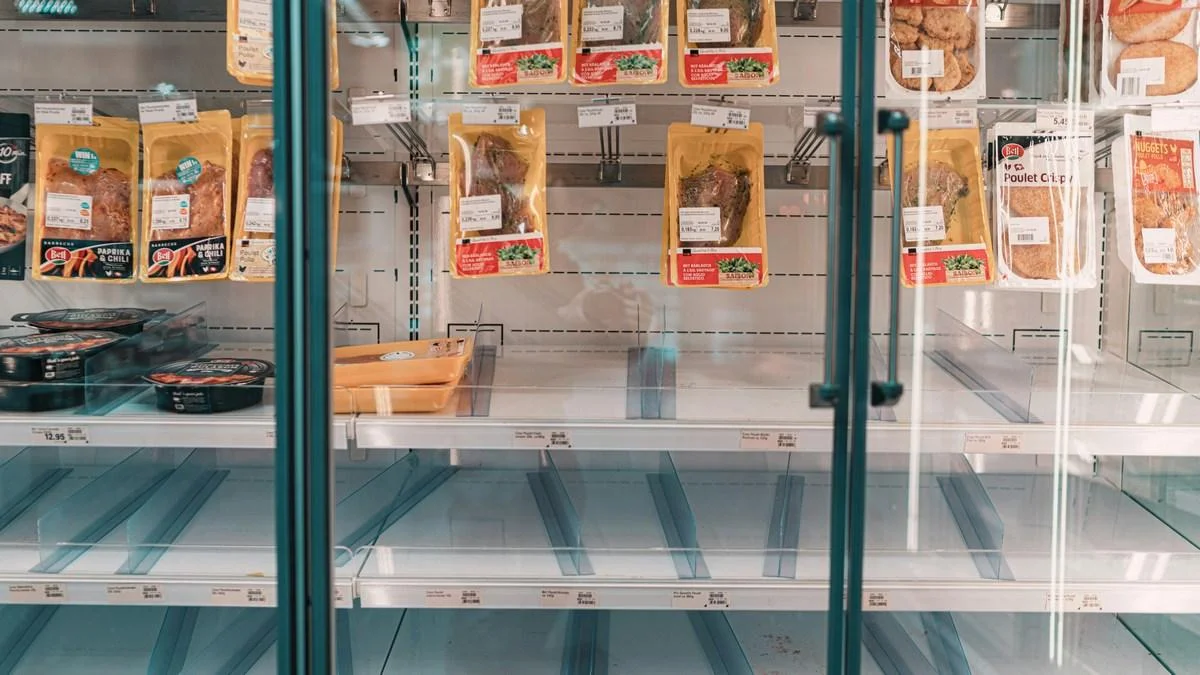
  • Їжа на десятки мільйонів євро зіпсована: Хакери зламали холодильні системи у 7 країнах Європи

    Їжа на десятки мільйонів євро зіпсована: Хакери зламали холодильні системи у 7 країнах Європи

    Кібератака на інфраструктуру зберігання продуктів харчування виявилася значно масштабнішою, ніж повідомлялося раніше. За уточненими даними міжнародних органів кібербезпеки, зловмисники отримали доступ до автоматизованих систем мікроклімату супермаркетів та розподільчих центрів у семи країнах Європи (зокрема у Швеції, Естонії, Латвії, Литві, Фінляндії, Польщі та Данії).

    Усі зламані промислові холодильні та морозильні установки були дистанційно переведені в режим максимального нагріву — температура всередині камер сягнула +50 °C.

    Оновлені деталі та наслідки міжнародного інциденту:

    • Географія атаки: Хакерське втручання торкнулося великих торговельних мереж Північної та Східної Європи. Кількість постраждалих торгових точок обчислюється сотнями.
    • Колосальні збитки: Унаслідок тривалого впливу високої температури знищено тонни швидкопсувних продуктів харчування, заморожених напівфабрикатів, замороженого м’яса та медикаментів (у тих мережах, де холодильні зони використовувалися для зберігання фармпрепаратів).
    • Вектор атаки: Фахівці з кібербезпеки з’ясували, що зловмисники використали критичну вразливість у хмарному програмному забезпеченні єдиного європейського постачальника IoT-систем моніторингу та енергозбереження для ритейлу. Це дозволило їм централізовано змінити конфігурації терморегуляторів одразу в кількох країнах.
    • Міжнародне розслідування: До розслідування залучено Європол та Агентство ЄС з з питань кібербезпеки (ENISA). Розглядається версія про сплановане саботажне втручання з боку підконтрольних державам-агресорам хакерських угруповань.

    Контекст

    Масштабний інцидент викликав тимчасові перебої в постачанні окремих груп товарів до супермаркетів постраждалих країн. Мережі ритейлу екстрено переходять на ручне управління системою охолодження та проводять позапланові перевірки кіберзахисту.
  • Гібридний терор: у Європейському Союзі відреагували на російську кібератаку проти українського застосунку «Повітряна тривога»

    Гібридний терор: у Європейському Союзі відреагували на російську кібератаку проти українського застосунку «Повітряна тривога»

    Масштабна кібератака на український мобільний застосунок «Повітряна тривога», яка сталася ввечері 1 листопада та супроводжувалася розсилкою фейкових повідомлень про вигадані загрози, викликала серйозне занепокоєння на найвищому дипломатичному рівні в Європі. Висока представниця Європейського Союзу із закордонних справ та політики безпеки Кая Каллас під час спільного брифінгу з міністром оборони Великої Британії Весом Стрітінгом у Брюсселі дала жорстку оцінку цим подіям. Вона наголосила, що подібні інциденти не можна розглядати як ізольовані хакерські витівки — вони є невід’ємною та добре спланованою частиною ширшої, багатовимірної війни, яку Російська Федерація веде проти суверенної Української держави. Європейські лідери розглядають цілеспрямовані спроби втручання в системи цивільного оповіщення як безпосередній замах на базову безпеку мирних жителів.

    Аналізуючи мотиви агресора, очільниця європейської дипломатії підкреслила виключно терористичний характер таких кібератак. За її словами, росіяни свідомо намагаються завдати цивільному населенню максимальної шкоди. Спроби вивести з ладу критично важливі системи оповіщення або дискредитувати їх через панічні фейки мають єдину жахливу мету — спричинити якомога більше людських жертв під час реальних ракетних та дронових обстрілів, позбавивши людей шансу вчасно спуститися в укриття. Кая Каллас зазначила, що оскільки російська окупаційна армія не здатна досягти бажаних стратегічних успіхів безпосередньо на фронті, вона вдається до тактики психологічного та фізичного виснаження тилу. Ворог прагне зламати волю українців до спротиву, змусити їх підкоритися через створення атмосфери постійного хаосу та тотальної небезпеки.

    Цей безпрецедентний інцидент актуалізував значно ширші безпекові дискусії на європейському континенті. Останнім часом політичне та військове керівництво Європи дедалі більше стурбоване не лише віртуальними кібератаками, але й цілком реальними фізичними диверсіями на своїй суверенній території, що відбуваються на тлі безперервних, щоденних бомбардувань українських міст. Західні аналітики та дипломати неодноразово попереджали, що така агресивна та непередбачувана поведінка Москви, яка поєднує конвенційні удари з гібридними операціями, суттєво підвищує загальний ризик неконтрольованої ескалації. Наслідком цієї нерозсудливої ескалації може стати пряме військове зіткнення між Російською Федерацією та державами-членами Північноатлантичного альянсу (НАТО).

    Свою абсолютну солідарність із європейською позицією висловив і британський уряд. Міністр оборони Сполученого Королівства Вес Стрітінг закликав усіх європейців зберігати максимальну пильність перед обличчям прихованих гібридних загроз. Він відкрито назвав подібні масштабні кібероперації актами державного тероризму, що фінансуються, організовуються та координуються з Москви, і хвилі яких вже відчуваються по всьому європейському континенту. Хоча посадовець дипломатично зауважив, що наразі триває технічне встановлення конкретних виконавців саме цього зламу українського застосунку, загальний вектор загрози є очевидним, і британські фахівці уважно стежитимуть за розвитком подій. Наостанок Стрітінг акцентував увагу на фундаментальному аспекті національної стійкості: уряди західних країн зможуть набагато ефективніше протистояти будь-яким зовнішнім безпековим викликам лише за умови зміцнення власних економік, які є непорушним фундаментом для фінансування потужних систем оборони та кіберзахисту.

  • Ворожа кібератака на застосунок «Повітряна тривога»: поширення фейкових сповіщень та офіційна реакція Повітряних сил

    Ворожа кібератака на застосунок «Повітряна тривога»: поширення фейкових сповіщень та офіційна реакція Повітряних сил

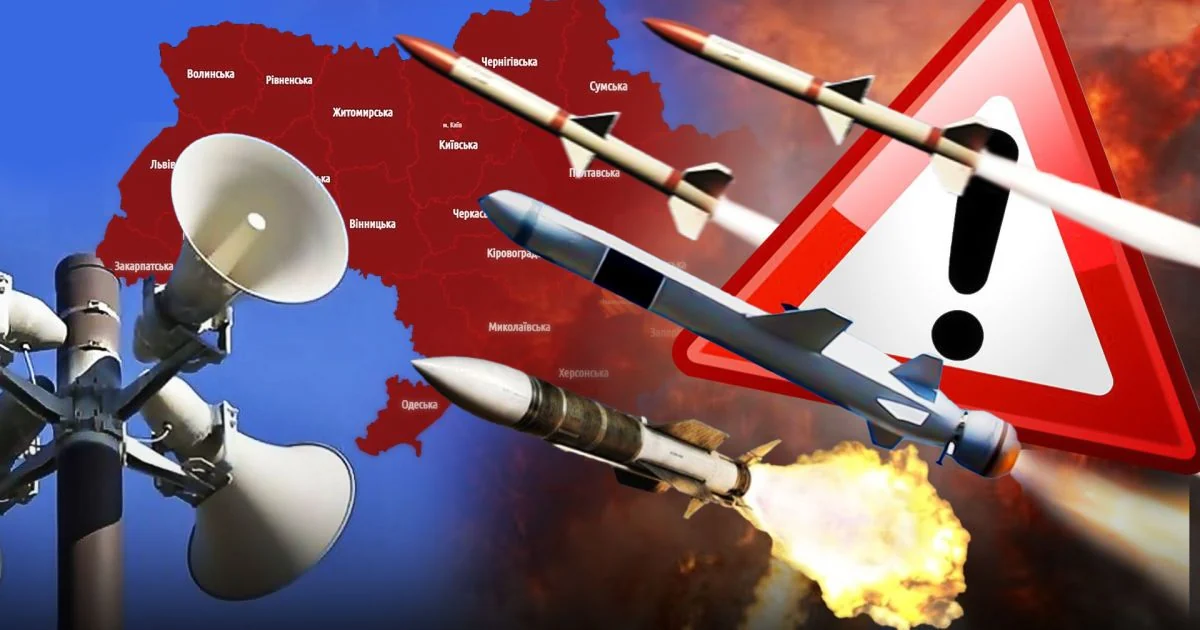
    У ніч проти 2 листопада популярний український мобільний застосунок «Повітряна тривога», який використовується мільйонами громадян для отримання оперативної інформації про небезпеку, зазнав масштабної хакерської атаки з боку російських кіберзлочинців. Унаслідок несанкціонованого втручання в роботу системи користувачі почали отримувати відверто неправдиві та панічні сповіщення. Зокрема, на екранах смартфонів з’являлися фейкові попередження про міфічну хімічну загрозу та вигадані вуличні бої безпосередньо в столиці України — Києві.

    Перші ознаки зламу системи стали очевидними ще ввечері 1 листопада, коли додаток раптово припинив свою стабільну роботу. Водночас на офіційній вебсторінці сервісу інтерактивна карта тривог забарвилася в червоний колір на всій території України, що супроводжувалося поширенням вищезгаданої дезінформації. Речник Повітряних сил ЗСУ Юрій Ігнат під час телевізійного марафону оперативно прокоментував ситуацію, офіційно підтвердивши факт цілеспрямованого хакерського зламу та запевнивши громадян, що жодне з цих тривожних повідомлень не відповідає дійсності.

    Представник командування особливо наголосив на тому, що цей інцидент жодним чином не вплинув на боєздатність чи повсякденну роботу українських військових. Він детально пояснив, що мобільний застосунок є виключно додатковим, допоміжним каналом інформування цивільного населення і концептуально не входить до закритої внутрішньої системи управління Повітряних сил. Військові лише передають розробникам перевірені дані про рух ворожих безпілотників, крилатих ракет та інших аеродинамічних цілей. Що стосується балістичного озброєння, Ігнат зауважив, що через надзвичайно високу швидкість таких ракет своєчасне оповіщення через мобільні додатки залишається об’єктивно складним завданням.

    Наразі триває активний процес відновлення повноцінної роботи сервісу. До ліквідації наслідків кібератаки та посилення безпеки системи оперативно залучені безпосередньо команда розробників застосунку спільно з фахівцями Міністерства цифрової трансформації. Військові прогнозують, що стабільну роботу сервісу вдасться налагодити вже найближчим часом. Доки тривають технічні роботи, громадянам наполегливо радять орієнтуватися виключно на офіційні джерела інформації, адже системи оповіщення Сил безпеки й оборони функціонують абсолютно автономно від зламаного додатка.

    Відповідальність за фізичне оповіщення населення несе Державна служба України з надзвичайних ситуацій (ДСНС) та місцеві органи цивільного захисту. У відомстві вже офіційно підтвердили, що загальнодержавна система вуличного оповіщення (сирени) продовжує працювати в абсолютно штатному режимі: усі сигнали про загрози безперебійно надходять до обласних військових адміністрацій. Паралельно з цим, Повітряні сили ЗСУ продовжують оперативно публікувати достовірну інформацію про всі поточні загрози на своїх верифікованих сторінках у месенджерах та соціальних мережах.


  • Масштабний кібертерор: українського хакера засудили у США до майже шести років за ґратами

    Масштабний кібертерор: українського хакера засудили у США до майже шести років за ґратами

    Сполучені Штати Америки винесли вирок 36-річному українському хакеру Артему Стрижаку, причетному до серії руйнівних кібератак із використанням вірусів-вимагачів. У вівторок, 27 жовтня, американський суд засудив зловмисника до 70 місяців тюремного ув’язнення за активну участь у транснаціональній злочинній діяльності.

    За даними слідства, українець діяв у складі небезпечного хакерського угруповання Hive. Масштаби злочинів цієї мережі вражають: жертвами цілеспрямованих атак стали понад 1500 різноманітних організацій та компаній по всьому світу. Правоохоронним органам вдалося вийти на слід кіберзлочинця за кордоном – його успішно затримали на території Іспанії, після чого екстрадували до Сполучених Штатів для здійснення правосуддя.

  • Штучний інтелект для кібершпигунства: хакери зламали провідні банки Південної Кореї та викрали конфіденційні дані

    Штучний інтелект для кібершпигунства: хакери зламали провідні банки Південної Кореї та викрали конфіденційні дані

    Фінансовий сектор Південної Кореї зазнав масштабної скоординованої кібератаки із застосуванням автономних технологій штучного інтелекту. Зловмисники скомпрометували системи щонайменше семи провідних банківських установ країни та викрали персональні досьє понад 68 тисяч осіб — як працівників фінансових організацій, так і клієнтів. До рук кіберзлочинців потрапили відомості про розміри річних доходів громадян, персональні дані та встановлені кредитні ліміти.

    Для зламу мережевої інфраструктури було використано Artex AI — наступальний автономний ШІ-інструмент, розроблений китайським фахівцем Лі Пухуа. Особливість цієї платформи полягає у здатності інтегруватися з провідними глобальними моделями штучного інтелекту, такими як розробки від OpenAI, Anthropic або DeepSeek. Система здатна в автоматичному режимі, практично без участі оператора-людини, сканувати цифрові периметри банків, виявляти вразливі місця в захисті та самостійно вибудовувати покроковий план проникнення.

    Розслідуванням безпрецедентного інциденту займається підрозділ із боротьби з кібертероризмом Національного агентства поліції Південної Кореї із залученням іноземних партнерів. Встановлено, що цифрові удари по банках здійснювалися щонайменше з 20 різних IP-адрес, зареєстрованих у США, Німеччині, Японії та інших державах, що свідчить про використання багаторівневої міжнародної проксі-мережі для приховування реальних організаторів атаки.

  • ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    Система національної безпеки Сполучених Штатів Америки зазнала нищівного цифрового удару, який може стати наймасштабнішою катастрофою в історії американських спецслужб. Відоме міжнародне хакерське угруповання ShinyHunters виступило із сенсаційною заявою про здійснення успішної безпрецедентної атаки, оголосивши про «повний злам ФБР». За твердженням кіберзлочинців, у їхніх руках опинився гігантський масив абсолютно конфіденційної інформації, який охоплює приватні досьє буквально кожного діючого співробітника Федерального бюро розслідувань, ветеранів служби, а також численних потенційних кандидатів, які коли-небудь подавали заявки на працевлаштування у відомстві. Злам головного правоохоронного органу США такого рівня ставить під пряму загрозу не просто репутацію Вашингтона, а й фізичну безпеку тисяч оперативників, що діють під прикриттям по всьому світу.

    Масштаби витоку даних вражають навіть досвідчених фахівців із кіберзахисту. Зловмисники стверджують, що їм вдалося безперешкодно викачати з внутрішніх захищених мереж від двох до трьох терабайтів надзвичайно чутливих відомостей. Серед оприлюднених та викрадених матеріалів містяться повні персональні імена працівників Бюро, їхні реальні домашні адреси, персональні номери телефонів, конфіденційні медичні висновки, а також деталізовані відомості про членів їхніх родин. Для доказу правдивості своїх слів хакери вже передали у публічний простір близько п’яти тисяч файлів із детальними досьє на агентів. Первинні незалежні перевірки окремих контактів уже підтвердили справжність телефонних номерів, які дійсно належать чинним правоохоронцям із зазначеними у витоку прізвищами, що виключає версію про звичайний інформаційний блеф.

    Угруповання безапеляційно стверджує, що нині володіє вичерпною базою даних усіх колишніх і теперішніх співробітників, а абсолютно вся серверна інфраструктура головного правоохоронного відомства США була повністю скомпрометована. Демонструючи цілковиту безкарність та зухвалість, кіберзломники супроводили свій звіт відвертим сарказмом. Своє публічне повідомлення вони завершили глузливим кепкуванням із фірмової фрази, якою президент США Дональд Трамп традиційно закінчує власні дописи в соціальних мережах: «Дякуємо за вашу увагу до цього питання». Такий цинічний випад на адресу вищого керівництва держави свідчить про прагнення хакерів не лише скомпрометувати роботу силовиків, а й завдати болючого публічного ляпаса всій політичній вертикалі країни.

    Найбільшу тривогу у профільних експертів викликає аномальна поведінка зловмисників щодо висунення вимог. Якщо переважна більшість сучасних кіберугруповань використовує викрадення чутливих даних як інструмент фінансового шантажу та вимагає колосальні викупи у криптовалюті, то члени ShinyHunters публічно заявили, що їхня масштабна операція взагалі не була вмотивована грошима. На цей момент нападники так і не озвучили жодних конкретних фінансових чи матеріальних вимог до керівництва відомства. Подібна невизначеність породжує підозри щодо можливого замовного характеру зламу в інтересах ворожих іноземних розвідок, які отримали унікальну можливість деанонімізувати американську агентурну мережу, створивши смертельну небезпеку для оперативників та завдавши непоправної шкоди глобальним розслідуванням.

  • Хакери з Ірану зламали пошту директора ФБР і злили особисті фото

    Хакери з Ірану зламали пошту директора ФБР і злили особисті фото

    Хакери, яких пов’язують з Іраном, отримали доступ до особистої електронної пошти директора Федерального бюро розслідувань США Кеша Пателя та оприлюднили його приватні фото, а також робоче і особисте листування.

    Про інцидент повідомляє Reuters. Представник Міністерства юстиції США підтвердив факт злому та автентичність оприлюднених матеріалів.

    Відповідальність за атаку взяла на себе хакерська група Handala, яку експерти пов’язують з іранськими кіберструктурами. У заяві угруповання йдеться, що їм вдалося отримати повний доступ до акаунту Пателя та викласти дані у відкритий доступ.

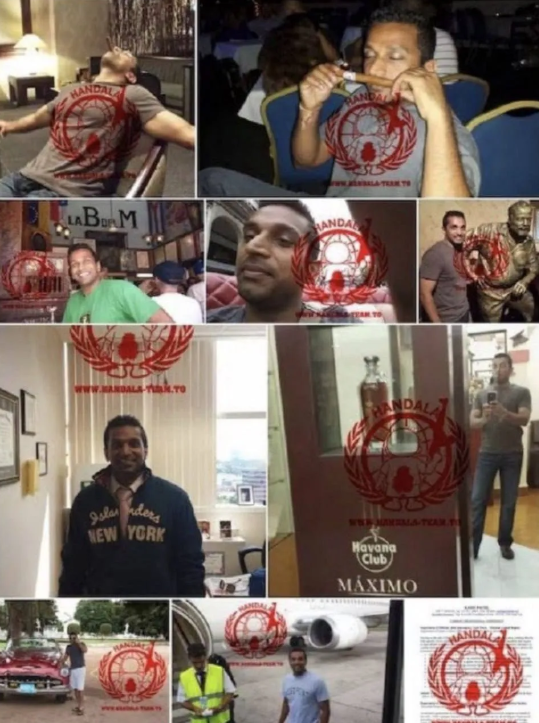
    Серед оприлюдненого — особисті фотографії директора ФБР. На них він, зокрема, курить сигари, їздить на антикварному кабріолеті та робить селфі. Також у витоку міститься листування і документи за період з 2010 до 2019 року.

    Інцидент став ще одним епізодом у серії кібератак, які приписують іранським групам. Раніше Handala заявляла про атаку на американську компанію Stryker у штаті Мічиган, стверджуючи, що змогла знищити значний обсяг її даних.

    Наразі офіційні органи США не повідомляють деталей щодо масштабу витоку та можливих наслідків для національної безпеки.

  • Хакери, пов’язані з Росією, атакували користувачів Signal та зламали тисячі акаунтів

    Хакери, пов’язані з Росією, атакували користувачів Signal та зламали тисячі акаунтів

    Хакери, ймовірно, пов’язані з російськими спецслужбами, здійснили серйозну атаку на месенджер Signal, яка призвела до компрометації тисяч акаунтів. За інформацією, наданою Федеральним бюро розслідувань США (ФБР) та Агентством з кібербезпеки і безпеки інфраструктури (CISA), метою цієї атаки стали люди, що є потенційно важливими для розвідки — серед них політики, військові, урядовці та журналісти.

    Хоча шифрування Signal не вдалося зламати, хакери використали метод соціальної інженерії для того, щоб обманом отримати доступ до акаунтів. Зловмисники видавали себе за співробітників служб безпеки та змушували користувачів передавати коди підтвердження, необхідні для доступу до їхніх акаунтів. Це дозволило хакерам отримати важливу інформацію, хоча конкретні дані не були оприлюднені.

    Компанія Signal наразі не коментує ситуацію, а посольство Росії у Вашингтоні також утримується від офіційних заяв. Однак в контексті подібних атак, схожі випадки вже призводили до витоку секретної інформації, як, наприклад, нещодавній інцидент із зламом даних щодо випробувань китайської зброї.

    За даними ФБР та CISA, серед основних жертв цієї кібератаки були чинні та колишні американські урядовці, військові високого рангу, а також політичні діячі та журналісти, що підвищує рівень занепокоєння щодо загрози безпеці важливої інформації.

  • Ощадбанк проводить перевірку систем після підозри на кібератаку

    Ощадбанк проводить перевірку систем після підозри на кібератаку

    Сьогодні, 9 березня, “Ощадбанк” тимчасово призупинив роботу своїх електронних сервісів через підозру на кібератаку. Станом на ранок фахівці банку проводять перевірку систем, щоб забезпечити безпеку клієнтів та відновити нормальне функціонування сервісів.

    За повідомленням банку на сторінці в Telegram, близько 10:00 спрацювали протоколи безпеки через ймовірну DDoS-атаку. У зв’язку з цим сервери були тимчасово відключені, щоб запобігти можливим ризикам для даних та фінансових операцій клієнтів.

    Фахівці банку вже проводять комплексну технічну перевірку всіх систем. За інформацією установи, протягом найближчої години електронні сервіси мають бути повністю відновлені.

    У публікації зазначається: “Протягом найближчої години всі електронні послуги мають бути відновлені в повному обсязі. Перепрошуємо за незручності. Працюємо заради вашої безпеки”.

  • Monobank повідомив про технічні труднощі після скарг користувачів

    Monobank повідомив про технічні труднощі після скарг користувачів

    У застосунку Monobank стався масштабний збій. Користувачі скаржаться на неможливість переказати кошти, сплатити рахунки чи скористатися окремими сервісами.

    Про масовий збій повідомило видання РБК-Україна. У застосунку банку 1 березня з’явилося оголошення про технічні складнощі.

    “Наразі глючать перекази по реквізитах, поповнення мобільного, лагодимо, дуже скоро все запрацює”, — зазначили в повідомленні.

    Журналісти також повідомляють, що українці почали скаржитися на проблеми в роботі сервісу ще 28 лютого. У соцмережах користувачі писали про неможливість переказати гроші, оплатити рахунки та здійснити інші базові фінансові операції. За інформацією медіа, клієнти Monobank повідомляли про недоступність переказів з картки на картку (P2P), платежів за реквізитами та поповнення мобільного. Деякі користувачі також стикнулися з проблемами при виплатах із “банок” і роботі сервісу “кредит до завтра”.

    Нагадаємо, раніше масовий збій у застосунку Monobank стався 27 лютого. Тоді клієнти також повідомляли про неможливість скористатися низкою функцій. Співзасновник банку Олег Гороховський 22 лютого повідомляв про атаку хакерів, які зламали А-банк. За його словами, спроба зламу Monobank тоді зазнала невдачі. “А-банк” раніше заявляв про масштабну кібератаку в ніч з 15 на 16 лютого — тоді з рахунків клієнтів було списано кошти. В установі запевнили, що всі гроші користувачам повернули.