Позначка: хакери

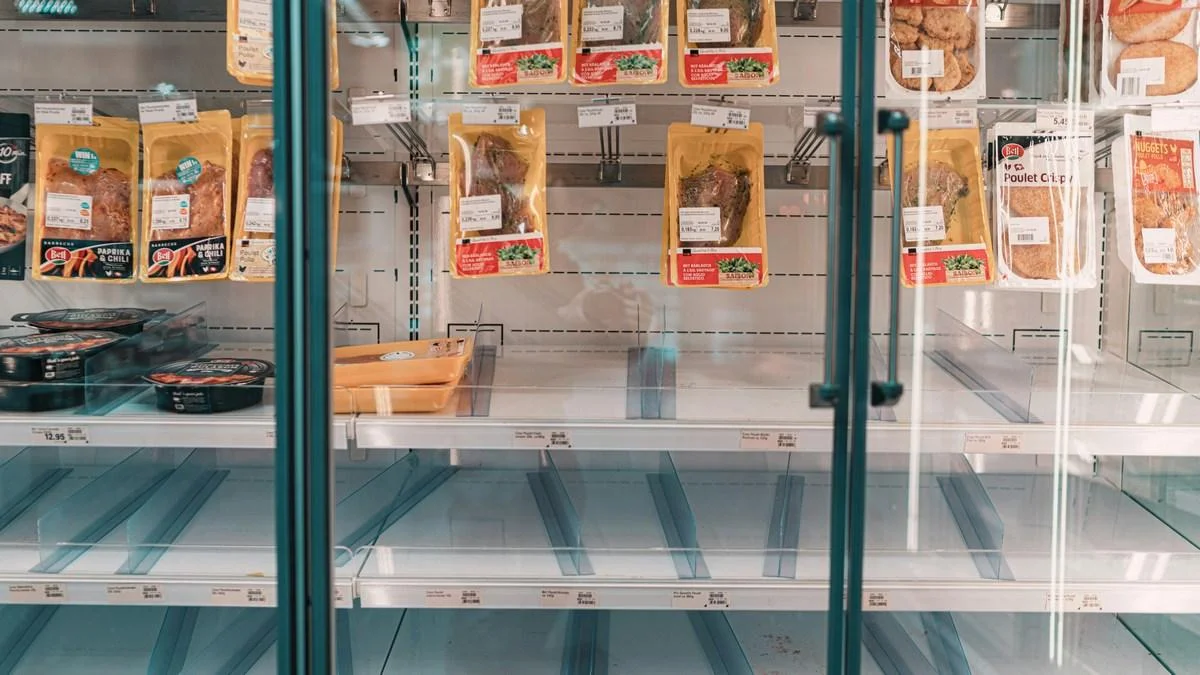
  • Їжа на десятки мільйонів євро зіпсована: Хакери зламали холодильні системи у 7 країнах Європи

    Їжа на десятки мільйонів євро зіпсована: Хакери зламали холодильні системи у 7 країнах Європи

    Кібератака на інфраструктуру зберігання продуктів харчування виявилася значно масштабнішою, ніж повідомлялося раніше. За уточненими даними міжнародних органів кібербезпеки, зловмисники отримали доступ до автоматизованих систем мікроклімату супермаркетів та розподільчих центрів у семи країнах Європи (зокрема у Швеції, Естонії, Латвії, Литві, Фінляндії, Польщі та Данії).

    Усі зламані промислові холодильні та морозильні установки були дистанційно переведені в режим максимального нагріву — температура всередині камер сягнула +50 °C.

    Оновлені деталі та наслідки міжнародного інциденту:

    • Географія атаки: Хакерське втручання торкнулося великих торговельних мереж Північної та Східної Європи. Кількість постраждалих торгових точок обчислюється сотнями.
    • Колосальні збитки: Унаслідок тривалого впливу високої температури знищено тонни швидкопсувних продуктів харчування, заморожених напівфабрикатів, замороженого м’яса та медикаментів (у тих мережах, де холодильні зони використовувалися для зберігання фармпрепаратів).
    • Вектор атаки: Фахівці з кібербезпеки з’ясували, що зловмисники використали критичну вразливість у хмарному програмному забезпеченні єдиного європейського постачальника IoT-систем моніторингу та енергозбереження для ритейлу. Це дозволило їм централізовано змінити конфігурації терморегуляторів одразу в кількох країнах.
    • Міжнародне розслідування: До розслідування залучено Європол та Агентство ЄС з з питань кібербезпеки (ENISA). Розглядається версія про сплановане саботажне втручання з боку підконтрольних державам-агресорам хакерських угруповань.

    Контекст

    Масштабний інцидент викликав тимчасові перебої в постачанні окремих груп товарів до супермаркетів постраждалих країн. Мережі ритейлу екстрено переходять на ручне управління системою охолодження та проводять позапланові перевірки кіберзахисту.
  • Ворожа кібератака на застосунок «Повітряна тривога»: поширення фейкових сповіщень та офіційна реакція Повітряних сил

    Ворожа кібератака на застосунок «Повітряна тривога»: поширення фейкових сповіщень та офіційна реакція Повітряних сил

    У ніч проти 2 листопада популярний український мобільний застосунок «Повітряна тривога», який використовується мільйонами громадян для отримання оперативної інформації про небезпеку, зазнав масштабної хакерської атаки з боку російських кіберзлочинців. Унаслідок несанкціонованого втручання в роботу системи користувачі почали отримувати відверто неправдиві та панічні сповіщення. Зокрема, на екранах смартфонів з’являлися фейкові попередження про міфічну хімічну загрозу та вигадані вуличні бої безпосередньо в столиці України — Києві.

    Перші ознаки зламу системи стали очевидними ще ввечері 1 листопада, коли додаток раптово припинив свою стабільну роботу. Водночас на офіційній вебсторінці сервісу інтерактивна карта тривог забарвилася в червоний колір на всій території України, що супроводжувалося поширенням вищезгаданої дезінформації. Речник Повітряних сил ЗСУ Юрій Ігнат під час телевізійного марафону оперативно прокоментував ситуацію, офіційно підтвердивши факт цілеспрямованого хакерського зламу та запевнивши громадян, що жодне з цих тривожних повідомлень не відповідає дійсності.

    Представник командування особливо наголосив на тому, що цей інцидент жодним чином не вплинув на боєздатність чи повсякденну роботу українських військових. Він детально пояснив, що мобільний застосунок є виключно додатковим, допоміжним каналом інформування цивільного населення і концептуально не входить до закритої внутрішньої системи управління Повітряних сил. Військові лише передають розробникам перевірені дані про рух ворожих безпілотників, крилатих ракет та інших аеродинамічних цілей. Що стосується балістичного озброєння, Ігнат зауважив, що через надзвичайно високу швидкість таких ракет своєчасне оповіщення через мобільні додатки залишається об’єктивно складним завданням.

    Наразі триває активний процес відновлення повноцінної роботи сервісу. До ліквідації наслідків кібератаки та посилення безпеки системи оперативно залучені безпосередньо команда розробників застосунку спільно з фахівцями Міністерства цифрової трансформації. Військові прогнозують, що стабільну роботу сервісу вдасться налагодити вже найближчим часом. Доки тривають технічні роботи, громадянам наполегливо радять орієнтуватися виключно на офіційні джерела інформації, адже системи оповіщення Сил безпеки й оборони функціонують абсолютно автономно від зламаного додатка.

    Відповідальність за фізичне оповіщення населення несе Державна служба України з надзвичайних ситуацій (ДСНС) та місцеві органи цивільного захисту. У відомстві вже офіційно підтвердили, що загальнодержавна система вуличного оповіщення (сирени) продовжує працювати в абсолютно штатному режимі: усі сигнали про загрози безперебійно надходять до обласних військових адміністрацій. Паралельно з цим, Повітряні сили ЗСУ продовжують оперативно публікувати достовірну інформацію про всі поточні загрози на своїх верифікованих сторінках у месенджерах та соціальних мережах.


  • Рекордна кібератака: хакери зламали криптобіржу Binance та вивели понад 6 мільярдів доларів

    Рекордна кібератака: хакери зламали криптобіржу Binance та вивели понад 6 мільярдів доларів

    Найбільша у світі криптовалютна біржа Binance зазнала масштабної хакерської атаки. За попередніми оцінками, сума збитків може сягати 6,3 мільярда доларів, що робить цей інцидент потенційно найбільшою крадіжкою в історії криптоіндустрії. Представники платформи докладають зусиль для заморожування викрадених коштів і наразі вже встановили місцеперебування активів на суму близько трьох мільярдів доларів.

    Як пояснила співзасновниця компанії Ї Хе, інцидент, найімовірніше, не пов’язаний із витоком секретних ключів від гаманців. Зловмисники зламали робочий ноутбук одного з інженерів програмного забезпечення, що дозволило їм отримати доступ до сервісного контейнера та ініціювати несанкціоноване виведення активів. Керівництво біржі запевнило, що повністю компенсує втрати всім постраждалим клієнтам. Водночас із міркувань безпеки на час проведення перевірок усі операції із зарахування та виведення коштів тимчасово призупинено.

    Азійські та глобальні криптовалютні ринки миттєво відреагували на інцидент відчутним падінням котирувань. Вартість біткоїна знизилася більш ніж на 3%, впавши до тритижневого мінімуму у 76 368 доларів. Аналогічне падіння продемонстрував і ефіріум (Ethereum), ціна якого опустилася до двомісячного мінімуму — 2 178 доларів. Загалом кіберзлочинність залишається серйозною загрозою для галузі: за даними аналітиків компанії TRM Labs, лише минулого року було зафіксовано близько 150 хакерських атак із загальними збитками на суму 2,9 млрд доларів.

  • Безпека на межі абсурду: пароль «123456» відкрив хакерам доступ до даних 8,8 млн жителів Данії

    Безпека на межі абсурду: пароль «123456» відкрив хакерам доступ до даних 8,8 млн жителів Данії

    У Данії вибухнув масштабний кіберскандал, пов’язаний із компрометацією Центрального реєстру цивільного стану (CPR). Зловмисник здобув доступ до персональних ідентифікаційних номерів, імен та адрес 8,8 мільйона осіб (що перевищує чисельність нинішнього населення країни за рахунок збережених історичних даних) через надзвичайно примітивний захист облікових записів приватного підрядника.

    За словами самого хакера, проникнути в захищену державну систему вдалося завдяки тому, що щонайменше три акаунти IT-компанії Pays ApS використовували пароль «123456».

    Деталі масштабного кіберінциденту:

    • Масштаб витоку та автоматизація: Витік охопив записи 8,8 млн громадян, включаючи нині живих резидентів, померлих та осіб, які виїхали за кордон. Зловмисник перебував у системі понад три тижні та використовував скрипти на базі штучного інтелекту для автоматичного вивантаження персональних даних.
    • Бездіяльність систем моніторингу: Упродовж 12-21 дня хакер виконував близько 1,4 мільйона запитів на день до бази даних. Системи автоматичного виявлення аномалій не спрацювали, а незвичну активність помітили лише після формування гігантського фінансового рахунку за користування API для підрядника.
    • Джерело вразливості: Компанія Pays ApS, яка мала офіційний легітимний доступ до держреєстру для надання фінансових послуг, виявилася підприємством із кількома співробітниками та критично слабкою політикою аутентифікації.
    • Реакція влади та позиція хакера: Сам хакер у коментарях ЗМІ заявив, що не планує продавати чи публікувати викрадену базу, а лише хотів продемонструвати катастрофічний стан кібербезпеки сторонніх підрядників. Міністерство внутрішніх справ та кіберполіція Данії проводять розслідування щодо діяльності прив’язаних до реєстру компаній.
  • Штучний інтелект для кібершпигунства: хакери зламали провідні банки Південної Кореї та викрали конфіденційні дані

    Штучний інтелект для кібершпигунства: хакери зламали провідні банки Південної Кореї та викрали конфіденційні дані

    Фінансовий сектор Південної Кореї зазнав масштабної скоординованої кібератаки із застосуванням автономних технологій штучного інтелекту. Зловмисники скомпрометували системи щонайменше семи провідних банківських установ країни та викрали персональні досьє понад 68 тисяч осіб — як працівників фінансових організацій, так і клієнтів. До рук кіберзлочинців потрапили відомості про розміри річних доходів громадян, персональні дані та встановлені кредитні ліміти.

    Для зламу мережевої інфраструктури було використано Artex AI — наступальний автономний ШІ-інструмент, розроблений китайським фахівцем Лі Пухуа. Особливість цієї платформи полягає у здатності інтегруватися з провідними глобальними моделями штучного інтелекту, такими як розробки від OpenAI, Anthropic або DeepSeek. Система здатна в автоматичному режимі, практично без участі оператора-людини, сканувати цифрові периметри банків, виявляти вразливі місця в захисті та самостійно вибудовувати покроковий план проникнення.

    Розслідуванням безпрецедентного інциденту займається підрозділ із боротьби з кібертероризмом Національного агентства поліції Південної Кореї із залученням іноземних партнерів. Встановлено, що цифрові удари по банках здійснювалися щонайменше з 20 різних IP-адрес, зареєстрованих у США, Німеччині, Японії та інших державах, що свідчить про використання багаторівневої міжнародної проксі-мережі для приховування реальних організаторів атаки.

  • Цифрова павутина ФСБ: ворог клонує сайти української влади для полювання на людей

    Цифрова павутина ФСБ: ворог клонує сайти української влади для полювання на людей

    Російські спецслужби розгорнули тотальну та вкрай небезпечну диверсійну активність в українському цифровому просторі, перетворивши глобальну мережу на поле прихованого гібридного протистояння. Служба безпеки України офіційно попередила громадян про масштабну кампанію ворога зі створення розгалуженої мережі сайтів-двійників та підроблених сторінок у соціальних мережах, які з філігранною точністю копіюють айдентику державних інституцій, силових структур та провідних вітчизняних засобів масової інформації. За фасадом цих цифрових міражів окупанти маскують потужні психологічні спецоперації, покликані сіяти паніку, підривати суспільно-політичну стабільність усередині країни та дискредитувати Україну в очах ключових західних союзників. Проте поширення отруйної дезінформації є лише верхівкою айсберга у ворожій кіберстратегії.

    Головна та найпідступніша загроза цих ворожих клонів криється у цілеспрямованому викраденні конфіденційних персональних даних нічого не підозрюючих користувачів. Українці, які підписуються на фейкові пабліки в соціальних мережах чи переходять за шкідливими лінками у месенджерах, стають мішенями для миттєвого зламу акаунтів, компрометації банківських даних та особистого листування. Здобуту інформацію російські вербувальники цинічно використовують як інструмент шантажу, залякування та примусу до співпраці, намагаючись будь-якою ціною перетворити громадян на своїх інформаторів. Особливе полювання кремлівські куратори ведуть за чутливими даними про дислокацію, бойову роботу, маршрути пересування та оперативні плани підрозділів Сил оборони і безпеки України, намагаючись компенсувати власні провали на лінії фронту розвідданими з тилу.

    Контррозвідники та фахівці Департаменту кібербезпеки СБУ ведуть цілодобову невидиму битву, виявляючи та знищуючи шпигунські пастки агресора. Силовикам уже вдалося виявити та остаточно заблокувати понад п’ятдесят ворожих онлайн-ресурсів, які паразитували на офіційному брендингу та візуальному стилі Служби безпеки України. Правоохоронці закликають громадян до максимальної цифрової гігієни: у жодному разі не переходити за сумнівними гіперпосиланнями, ретельно перевіряти доменні імена та довіряти виключно верифікованим джерелам. Про будь-які підозрілі сайти, боти або спроби контакту з боку осіб, що представляються співробітниками спецслужби, слід негайно повідомляти на гарячу лінію за коротким номером 1516, надсилати сигнали на поштову скриньку чи використовувати офіційний чат-бот «Спалити ФСБшника», аби спільними зусиллями знешкодити ворожі щупальця в українському інтернеті.

  • ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    Система національної безпеки Сполучених Штатів Америки зазнала нищівного цифрового удару, який може стати наймасштабнішою катастрофою в історії американських спецслужб. Відоме міжнародне хакерське угруповання ShinyHunters виступило із сенсаційною заявою про здійснення успішної безпрецедентної атаки, оголосивши про «повний злам ФБР». За твердженням кіберзлочинців, у їхніх руках опинився гігантський масив абсолютно конфіденційної інформації, який охоплює приватні досьє буквально кожного діючого співробітника Федерального бюро розслідувань, ветеранів служби, а також численних потенційних кандидатів, які коли-небудь подавали заявки на працевлаштування у відомстві. Злам головного правоохоронного органу США такого рівня ставить під пряму загрозу не просто репутацію Вашингтона, а й фізичну безпеку тисяч оперативників, що діють під прикриттям по всьому світу.

    Масштаби витоку даних вражають навіть досвідчених фахівців із кіберзахисту. Зловмисники стверджують, що їм вдалося безперешкодно викачати з внутрішніх захищених мереж від двох до трьох терабайтів надзвичайно чутливих відомостей. Серед оприлюднених та викрадених матеріалів містяться повні персональні імена працівників Бюро, їхні реальні домашні адреси, персональні номери телефонів, конфіденційні медичні висновки, а також деталізовані відомості про членів їхніх родин. Для доказу правдивості своїх слів хакери вже передали у публічний простір близько п’яти тисяч файлів із детальними досьє на агентів. Первинні незалежні перевірки окремих контактів уже підтвердили справжність телефонних номерів, які дійсно належать чинним правоохоронцям із зазначеними у витоку прізвищами, що виключає версію про звичайний інформаційний блеф.

    Угруповання безапеляційно стверджує, що нині володіє вичерпною базою даних усіх колишніх і теперішніх співробітників, а абсолютно вся серверна інфраструктура головного правоохоронного відомства США була повністю скомпрометована. Демонструючи цілковиту безкарність та зухвалість, кіберзломники супроводили свій звіт відвертим сарказмом. Своє публічне повідомлення вони завершили глузливим кепкуванням із фірмової фрази, якою президент США Дональд Трамп традиційно закінчує власні дописи в соціальних мережах: «Дякуємо за вашу увагу до цього питання». Такий цинічний випад на адресу вищого керівництва держави свідчить про прагнення хакерів не лише скомпрометувати роботу силовиків, а й завдати болючого публічного ляпаса всій політичній вертикалі країни.

    Найбільшу тривогу у профільних експертів викликає аномальна поведінка зловмисників щодо висунення вимог. Якщо переважна більшість сучасних кіберугруповань використовує викрадення чутливих даних як інструмент фінансового шантажу та вимагає колосальні викупи у криптовалюті, то члени ShinyHunters публічно заявили, що їхня масштабна операція взагалі не була вмотивована грошима. На цей момент нападники так і не озвучили жодних конкретних фінансових чи матеріальних вимог до керівництва відомства. Подібна невизначеність породжує підозри щодо можливого замовного характеру зламу в інтересах ворожих іноземних розвідок, які отримали унікальну можливість деанонімізувати американську агентурну мережу, створивши смертельну небезпеку для оперативників та завдавши непоправної шкоди глобальним розслідуванням.

  • Секретний ШІ проти хакерів: у США залучили нейромережу Anthropic для захисту урядового софту попри скандал із Пентагоном

    Секретний ШІ проти хакерів: у США залучили нейромережу Anthropic для захисту урядового софту попри скандал із Пентагоном

    Агентство з кібербезпеки та безпеки інфраструктури США (CISA) почало використовувати передову модель штучного інтелекту Mythos, створену компанією Anthropic, для масштабного аудиту урядового програмного забезпечення. Залучення цього інструменту свідчить про активну інтеграцію технологій Anthropic у державний сектор, попри нещодавній гучний конфлікт між розробниками та Білим домом.

    Спеціалізований підрозділ CISA під назвою Attack Surface Evaluation використовує ШІ для ретельної перевірки репозиторіїв урядового програмного коду. Головна мета операції – виявлення критичних помилок та уразливостей, які іноземні спецслужби або кіберзлочинці можуть використати для зламу державних систем та витоку інформації. За даними інсайдерів, під час цифрового аудиту комп’ютерні аналітики вже виявили велику кількість недоліків, проте рівень їхньої небезпеки та деталі наразі тримають у секреті.

    Взаємини Anthropic із федеральною владою США останнім часом залишалися вкрай напруженими. У лютому компанія навідріз відмовилася прибрати захисні фільтри, які блокували використання її ШІ для створення автономної зброї чи стеження, через що Пентагон офіційно визнав розробника загрозою для ланцюгів постачання. Раніше подібні обмеження накладали виключно на іноземні компанії, підозрювані у шпигунстві. Проте вже в березні суд заблокував це рішення, а поява надефективної приватної версії Mythos для пошуку кіберзагроз змусила спецслужби змінити гнів на милість.

    Як з’ясувалося, Агентство національної безпеки США (АНБ) таємно тестує Mythоs у засекречених мережах ще з квітня, давши технології найвищу оцінку. Водночас вихід публічної версії ШІ під назвою Fable спровокував новий міжнародний скандал: Білий дом зажадав заблокувати доступ до неї для іноземних користувачів, що призвело до глобального відключення сервісу. Роботу платформи для всього світу вдалося повністю відновити лише минулого тижня.

  • Нова схема у кіберпросторі: хакери полюють на резервні копії чатів користувачів Signal

    Нова схема у кіберпросторі: хакери полюють на резервні копії чатів користувачів Signal

    Користувачі месенджера Signal опинилися під прицілом нової хвилі фішингових атак, спрямованих на викрадення архівів листування. Злоумышленники розсилають повідомлення від імені служби підтримки додатка, переконуючи людей, що через нібито «помилку синхронізації» їхні резервні копії можуть безповоротно зникнути. Про небезпечну схему повідомило профільне видання TechCrunch.

    Щоб «виправити проблему», шахраї просять надіслати recovery key – спеціальний ключ, який відкриває доступ до резервних копій чатів. Отримавши цей пароль, кіберзлочинці отримують можливість завантажити та прочитати старі повідомлення, переглянути фотографії та документи, які зберігаються в зашифрованих архівах користувача.

    Перші цілеспрямовані атаки вже зафіксували серед журналістів та громадських активістів, проте експерти з кібербезпеки попереджають, що кампанія може набути значно більших масштабів. Зловмисники використовують методи психологічного тиску, аби змусити людей добровільно віддати конфіденційні дані. Представники компанії Signal офіційно наголошують, що служба підтримки ніколи не запитує PIN-код, ключі відновлення чи інші авторизаційні дані безпосередньо у чаті.

    Функція Secure Backups з’явилася в Signal минулого року і дозволяє зберігати зашифровані копії листування на серверах компанії. Доступ до цього архіву захищений виключно унікальним ключем recovery key, тому фахівці радять тримати його в таємниці та в жодному разі не передавати стороннім особам.

  • Хакери з Ірану зламали пошту директора ФБР і злили особисті фото

    Хакери з Ірану зламали пошту директора ФБР і злили особисті фото

    Хакери, яких пов’язують з Іраном, отримали доступ до особистої електронної пошти директора Федерального бюро розслідувань США Кеша Пателя та оприлюднили його приватні фото, а також робоче і особисте листування.

    Про інцидент повідомляє Reuters. Представник Міністерства юстиції США підтвердив факт злому та автентичність оприлюднених матеріалів.

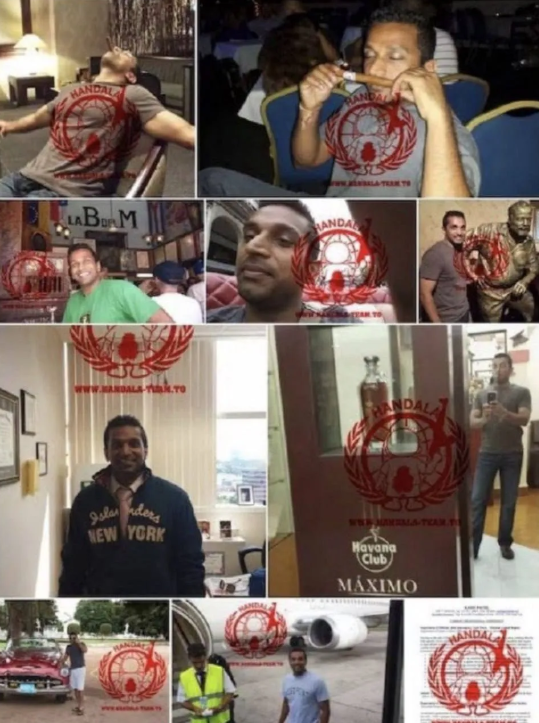
    Відповідальність за атаку взяла на себе хакерська група Handala, яку експерти пов’язують з іранськими кіберструктурами. У заяві угруповання йдеться, що їм вдалося отримати повний доступ до акаунту Пателя та викласти дані у відкритий доступ.

    Серед оприлюдненого — особисті фотографії директора ФБР. На них він, зокрема, курить сигари, їздить на антикварному кабріолеті та робить селфі. Також у витоку міститься листування і документи за період з 2010 до 2019 року.

    Інцидент став ще одним епізодом у серії кібератак, які приписують іранським групам. Раніше Handala заявляла про атаку на американську компанію Stryker у штаті Мічиган, стверджуючи, що змогла знищити значний обсяг її даних.

    Наразі офіційні органи США не повідомляють деталей щодо масштабу витоку та можливих наслідків для національної безпеки.