Позначка: хакер

  • Масштабний кібертерор: українського хакера засудили у США до майже шести років за ґратами

    Масштабний кібертерор: українського хакера засудили у США до майже шести років за ґратами

    Сполучені Штати Америки винесли вирок 36-річному українському хакеру Артему Стрижаку, причетному до серії руйнівних кібератак із використанням вірусів-вимагачів. У вівторок, 27 жовтня, американський суд засудив зловмисника до 70 місяців тюремного ув’язнення за активну участь у транснаціональній злочинній діяльності.

    За даними слідства, українець діяв у складі небезпечного хакерського угруповання Hive. Масштаби злочинів цієї мережі вражають: жертвами цілеспрямованих атак стали понад 1500 різноманітних організацій та компаній по всьому світу. Правоохоронним органам вдалося вийти на слід кіберзлочинця за кордоном – його успішно затримали на території Іспанії, після чого екстрадували до Сполучених Штатів для здійснення правосуддя.

  • Хакери атакували онлайн-магазин НБУ: можливий витік персональних даних

    Хакери атакували онлайн-магазин НБУ: можливий витік персональних даних

    Інтернет-магазин нумізматичної продукції Національний банк України тимчасово припинив роботу через кібератаку на компанію-підрядника. Про це 19 лютого повідомила пресслужба НБУ.

    У регуляторі зазначили, що внаслідок інциденту потенційно міг відбутися несанкціонований доступ до персональної інформації користувачів онлайн-магазину. Йдеться про такі дані, як ім’я та прізвище, номер телефону, електронна пошта та адреса доставки нумізматичної продукції.

    Водночас у Нацбанку наголосили, що фінансові дані клієнтів залишаються захищеними. Зокрема, реквізити платіжних карток та інша конфіденційна інформація, пов’язана з банківськими операціями, не були скомпрометовані.

    У НБУ підкреслили, що внутрішні системи захисту даних та інформаційні ресурси банку працюють у штатному режимі. Наразі фахівці з’ясовують обставини кібератаки та оцінюють можливі наслідки інциденту. Регулятор спільно з постачальником послуг працює над відновленням роботи інтернет-магазину та усуненням наслідків атаки.

  • Джерела заявляють про ймовірну кібератаку на українську енергетику

    Джерела заявляють про ймовірну кібератаку на українську енергетику

    За інформацією наших джерел, на всю енергосистему України йде масштабна хакерська атака.

    Про це повідомляє nenka.info

    Нагадаємо, на офіційному телеграм-каналі Першого віцепрем’єр-міністра — Міністра енергетики України Дениса Шмигаля зʼявився перший офіційний коментар відносно  каскадного відключення в електроенергетичній мережі України:

    «Сьогодні о 10:42 відбулось технологічне порушення з одночасним відключенням лінії 400 кВ між енергосистемами Румунії та Молдови та лінії 750 кВ між західною та центральною частинами України. Що спричинило каскадне відключення у електроенергетичній мережі України й спрацювання автоматичних захистів на підстанціях. Були розвантажені блоки атомних електростанцій. Наразі у м.Києві, Київській, Житомирській, Харківській областях диспетчером застосовано спеціальні графіки аварійних відключень. Енергетики «Укренерго» працюють над відновленням електропостачання. Протягом найближчих годин світло буде відновлено», – зазначив Денис Шмигаль.

    Дроповнення:
    Як повідомляє офіційний канал Мінцифри: «Аварійна ситуація в енергосистемі не була спричинена кібератакою».

    Як озвучив Президент, аварія сталася через «технологічні причини на лініях між енергосистемами України та Молдови».

  • В Україні викрили одну з найнебезпечніших міжнародних хакерських груп

    В Україні викрили одну з найнебезпечніших міжнародних хакерських груп

    Українські правоохоронці спільно зі спецслужбами кількох європейських держав викрили одну з найнебезпечніших міжнародних хакерських груп останніх років, яка здійснювала масштабні кібератаки на компанії та державні установи у різних країнах світу. Про це повідомив генеральний прокурор України Руслан Кравченко.

    За попередніми оцінками слідства, діяльність угруповання завдала збитків щонайменше на 1,5 мільйона доларів США. Зловмисники атакували щонайменше 11 великих компаній у Сполучених Штатах, блокували їхні комп’ютерні системи та вимагали викуп у криптовалюті за відновлення доступу до даних.

    За словами Кравченка, до складу хакерської мережі входило понад 20 осіб, із яких семеро перебували на території України. Угруповання мало чіткий розподіл ролей: одні займалися зламом паролів та проникненням у захищені системи, інші розробляли шкідливе програмне забезпечення, вели переговори з жертвами, а також відповідали за відмивання та конвертацію викрадених коштів у готівку.

    Окремо встановлено, що один із підозрюваних може бути причетним до розповсюдження відомого вірусу-вимагача BlackBasta. Цю лінію розслідують правоохоронці Німеччини. На початку тижня українські та німецькі слідчі провели обшуки у двох громадян України. Під час слідчих дій було вилучено комп’ютерну техніку, мобільні телефони, чорнові записи та грошові кошти. Наразі триває аналіз вилучених матеріалів, після чого буде ухвалене рішення щодо оголошення підозр.

    Національна поліція України повідомила, що операція стала можливою завдяки спільній роботі кіберполіції, слідчих під процесуальним керівництвом Офісу генерального прокурора та Федерального відомства кримінальної поліції Німеччини. У межах розслідування були встановлені двоє українців, які виконували ключові технічні завдання в структурі угруповання.

    Слідство з’ясувало, що фігуранти спеціалізувалися на зламі корпоративних мереж, отриманні доступу до конфіденційних даних через спеціальне програмне забезпечення, подальшому зараженні систем програмами-вимагачами та викраденні інформації з метою шантажу. Після проникнення у мережі підприємств вони паралізували роботу критично важливих сервісів, що змушувало компанії погоджуватися на виплату викупу.

    Санкціоновані обшуки провели в Івано-Франківській та Львівській областях. Правоохоронці вилучили цифрові носії інформації, мобільні пристрої, криптовалютні гаманці та інші докази, які підтверджують причетність фігурантів до міжнародної кіберзлочинної діяльності.

    У межах спільного розслідування за участю Europol слідчим також вдалося ідентифікувати ймовірного лідера угруповання — громадянина Росії, якого підозрюють в організації та координації всієї схеми. За оперативними даними, він міг бути пов’язаний і з іншою відомою хакерською мережею Conti, що спеціалізувалася на атаках програмами-вимагачами по всьому світу.

    На запит німецьких правоохоронців цього громадянина РФ оголосили в міжнародний розшук через Interpol. Слідчі вважають, що викрита група була однією з найнебезпечніших у сфері кіберзлочинності за останні роки та діяла проти компаній і державних структур країн Заходу у період з 2022 по 2025 роки.

    Генеральний прокурор наголосив, що кіберзлочини не мають кордонів, а отже боротьба з ними повинна бути такою ж глобальною, системною та невідворотною. Поточні слідчі дії проводяться в рамках міжнародної співпраці між правоохоронними органами України, Німеччини, Швейцарії, Нідерландів та Великої Британії.
  • Китайські хакери зламали системи комітетів Конгресу США

    Китайські хакери зламали системи комітетів Конгресу США

    Китайські хакери зламали електронні системи, якими користувалися співробітники ключових комітетів Палати представників Конгресу США. Про це повідомляє Financial Times, зазначаючи, що інцидент є частиною масштабної кампанії кібершпигунства під кодовою назвою Salt Typhoon.

    За даними видання, атаку було виявлено у грудні 2025 року. Вона торкнулася поштових систем персоналу комітетів, які займаються питаннями Китаю, закордонних справ, розвідки та збройних сил. Наразі не підтверджено, що зловмисники отримали прямий доступ до електронних скриньок членів Конгресу, однак системи, якими користувалися їхні співробітники, були скомпрометовані.

    Західні експерти пов’язують хакерську групу Salt Typhoon з Міністерством державної безпеки Китаю. За їхніми оцінками, метою операції було перехоплення незашифрованих комунікацій, зокрема електронної пошти, текстових і голосових повідомлень, а також метаданих телефонних дзвінків. Розслідувачі не виключають, що внаслідок атаки могли бути перехоплені й повідомлення високопосадовців США.

    У відповідь на звинувачення посольство Китаю у Вашингтоні заявило, що вони є безпідставними, та звинуватило американську сторону у поширенні дезінформації.

  • Хакерська атака на найбільшу біржу Південної Кореї: слід веде до КНДР

    Хакерська атака на найбільшу біржу Південної Кореї: слід веде до КНДР

    Північнокорейське хакерське угруповання Lazarus може бути причетним до масштабної кібератаки на найбільшу криптовалютну біржу Південної Кореї Upbit. Про це повідомляє Yonhap News.

    У четвер із біржі було виведено близько 45 млрд вон — приблизно $30 млн. Південнокорейські регулятори вже готують виїзну перевірку та розглядають Lazarus як головного підозрюваного, адже методи злому нагадують атаку 2019 року. Тоді з Upbit зникло 58 млрд вон в Ethereum, і відповідальність також поклали на цю хакерську групу.

    Особливої уваги інциденту додає збіг у часі: атака сталася у день, коли технологічний гігант Naver оголосив про намір придбати материнську компанію Upbit — Dunamu — у межах угоди на $10,3 млрд. За словами джерел, хакери могли навмисне обрати момент після масштабного пресзаходу, щоб посилити ефект атаки та підірвати довіру до біржі.

    У Dunamu заявили Bloomberg, що біржа аналізує причини та масштаби підозрілої транзакції та працює над уточненням усіх деталей. На тлі новин у п’ятницю акції Naver просідали до 2,8%.

  • Через атаку хакерів у Європі скасовують рейси

    Через атаку хакерів у Європі скасовують рейси

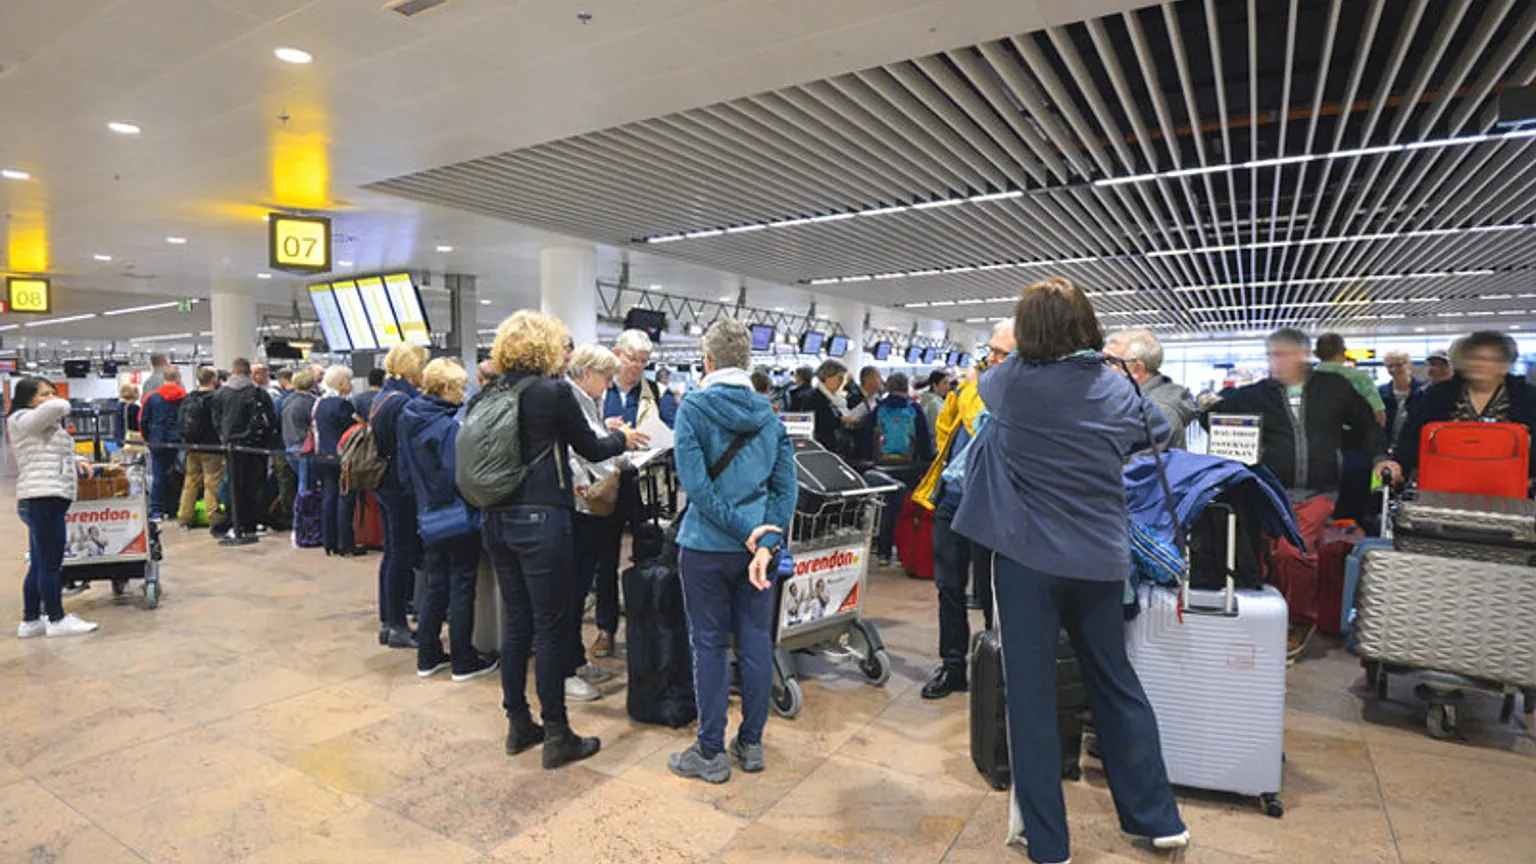
    В аеропортах Європи 20 вересня виникли масштабні збої в роботі через кібератаку на американську компанію Collins Aerospace. Саме вона забезпечує послуги автоматичних систем реєстрації та посадки пасажирів у багатьох європейських аеропортах.

    Збій торкнувся аеропортів у Лондоні, Брюсселі та Берліні. У берлінському аеропорту повідомили, що через відключення автоматизованих систем реєстрацію та посадку пасажирів доводиться проводити вручну. Це вже призвело до значних затримок і скасувань рейсів.

    “Це має значний вплив на розклад польотів і, на жаль, призведе до затримок та скасування рейсів”, – йдеться у заяві аеропорту Берліна. Там підкреслили, що працюють над швидким розв’язанням проблеми, яка виникла у постачальника систем, що обслуговує більшість великих аеропортів Європи.

    Подібні повідомлення надійшли і з лондонського аеропорту Хітроу та брюсельського Завентема. Пасажирам, рейси яких заплановані на 20 вересня, рекомендують уточнювати інформацію у своїх авіакомпаній перед тим, як вирушати до аеропорту.

  • Штучний інтелект у кіберзлочинності та захисті: новий етап протистояння

    Штучний інтелект у кіберзлочинності та захисті: новий етап протистояння

    NBC повідомляє, що штучний інтелект дедалі активніше використовують як хакери, так і компанії, що створюють захист від них. Це формує новий етап протистояння у сфері кібербезпеки, який експерти називають «перегонами озброєнь» у цифровому світі.

    Протягом останніх місяців до технологій штучного інтелекту звертаються як кіберзлочинці та шпигуни, так і корпоративні захисники. Великі мовні моделі, серед яких ChatGPT, здатні швидко аналізувати текстові інструкції, створювати програмний код і обробляти документи.

    Компанія Google застосовує штучний інтелект для пошуку вразливостей у системах, CrowdStrike допомагає бізнесу реагувати на атаки, а стартап Xbow завдяки його використанню увійшов до лідерів рейтингу HackerOne. Водночас кіберзлочинці також активно експериментують із технологіями. Північнокорейські агенти вже використовували алгоритми для створення підроблених резюме та акаунтів, щоб влаштовуватися у західні технологічні компанії.

    У межах кібервійни фіксуються випадки, коли російські хакери інтегрують алгоритми у шкідливі програми. Вони автоматично шукають конфіденційні файли на комп’ютерах жертв в Україні.

  • Хакери атакували українські підприємства та вивели мільйони з рахунків

    Хакери атакували українські підприємства та вивели мільйони з рахунків

    Хакери викрали чотири мільйони гривень з рахунків українських підприємств. Про це повідомила пресслужба Офісу генерального прокурора у понеділок, 14 липня. За даними слідства, організована група щонайменше з трьох осіб здійснила кібератаку на системи бухгалтерського обліку юридичних осіб, використовуючи шкідливе програмне забезпечення.

    Зловмисники діяли цілеспрямовано, проникаючи в інформаційні системи провідних промислових підприємств. Після зараження програмного забезпечення їм вдавалося отримати доступ до фінансових даних і привласнити кошти з банківських рахунків.

    Наразі правоохоронці встановлюють усі обставини злочину, а також перевіряють можливу причетність інших осіб до кіберзлочинної діяльності. Також ведеться робота з блокуванням подальших кібератак і посиленням захисту ІТ-інфраструктури вразливих галузей економіки.

    У прокуратурі підкреслили, що хакери обрали своєю мішенню саме ті компанії, які мають значне стратегічне або фінансове значення для української промисловості.

  • Telegram ліквідував чорні ринки на $35 мільярдів

    Telegram ліквідував чорні ринки на $35 мільярдів

    Платформа Telegram видалила два масштабні цифрові чорні ринки — Xinbi Guarantee та Huione Guarantee, які діяли китайською мовою та обслуговували шахраїв і кіберзлочинців. Про це повідомляє агентство Reuters з посиланням на аналітичну компанію Elliptic.

    За даними Elliptic, з 2021 року ці майданчики здійснили транзакції на суму понад 35 мільярдів доларів. Вони надавали доступ до викрадених персональних даних, послуг з відмивання коштів і телекомунікаційної інфраструктури.

    «Це серйозний удар по онлайн-шахрайству, оскільки саме ці ринки були ключовими для обслуговування злочинної діяльності», — зазначили в Elliptic.

    У короткій заяві англійською мовою, опублікованій на власному сайті, Huione Guarantee повідомила, що її було заблоковано Telegram у вівторок, і компанія «припиняє роботу з цього моменту». Цей ринок певний час працював також під назвою Haowang Guarantee.

    Huione Guarantee є дочірньою компанією Huione Group, яка базується в Камбоджі та володіє сервісами Huione Pay і Huione Crypto. За інформацією американських офіційних осіб, Huione Pay минулого року отримала криптовалюти на понад 150 тисяч доларів з гаманця, який використовувала північнокорейська хакерська група Lazarus.

    На початку травня США ухвалили рішення заблокувати Huione Group доступ до американської фінансової системи, що стало ще одним ударом по глобальній кіберзлочинності.