Позначка: ФБР

  • Російський слід у британському Глостері: затримано американського військового за підозрою у шпигунстві на користь Кремля

    Російський слід у британському Глостері: затримано американського військового за підозрою у шпигунстві на користь Кремля

    Безпрецедентний шпигунський скандал розгортається на території Сполученого Королівства: британські правоохоронці у тісній координації з американськими спецслужбами затримали військовослужбовця армії США за серйозною підозрою у шпигунстві та співпраці з іноземною розвідкою. Як офіційно повідомила британська контртерористична поліція, ниточки цієї резонансної справи безпосередньо тягнуться до Російської Федерації. Цей інцидент вкотре підсвітив критичну вразливість західних безпекових структур перед обличчям гібридних загроз та цілеспрямованої роботи російської агентури всередині оборонних відомств країн НАТО.

    Спецоперація із затримання 41-річного американця відбулася у неділю, 10 листопада, неподалік від міста Глостер. Наразі фігуранту інкримінують незаконне отримання, зберігання та ймовірне розголошення суворо захищеної інформації, а також безпосереднє сприяння розвідувальній службі ворожої держави. Підозрюваного негайно етапували до Лондона, де він перебуває під вартою в очікуванні подальших процесуальних дій. Паралельно з цим, спеціальні слідчі групи проводять ретельні обшуки щонайменше на двох об’єктах нерухомості в графстві Глостершир. Масштаб розслідування вражає: до оперативної роботи одночасно залучені британська контртерористична поліція, внутрішня контррозвідка MI5, військова контррозвідка Великої Британії, а також американське Федеральне бюро розслідувань (ФБР) та командування контррозвідки армії США.

    Американське військове керівництво вже визнало безпрецедентну серйозність ситуації. Командувач контррозвідки армії США бригадний генерал Шон Стінчон офіційно підтвердив, що затриманий військовослужбовець мав авторизований доступ до конфіденційної інформації високого рівня секретності. «Ймовірні дії військовослужбовця, якому довірили конфіденційну інформацію, нагадують про те, що внутрішні загрози є реальними та постійними», — наголосив генерал, утримавшись від деталізації характеру скомпрометованих даних. Своєю чергою, директор ФБР Каш Патель кваліфікував цей інцидент як надзвичайно серйозну загрозу національній безпеці Сполучених Штатів та їхніх ключових союзників. Очільник відомства навів тривожну статистику: лише за останні 21 місяць агенти ФБР здійснили 167 арештів у рамках кримінальних справ, безпосередньо пов’язаних зі шпигунством та контррозвідувальною діяльністю. Це свідчить про стрімке зростання активності ворожих спецслужб — показник арештів підскочив на 53% порівняно з аналогічним попереднім періодом.

    Для України цей шпигунський інцидент має особливе та вкрай тривожне значення. Сполучені Штати залишаються головним стратегічним та військовим партнером Києва в умовах повномасштабної війни з Росією. Пентагон відіграє центральну роль не лише у постачанні критично важливих систем озброєння, але й у постійному обміні надчутливою розвідувальною інформацією в режимі реального часу. Будь-який витік секретних даних із надр американської військової машини на користь Кремля створює пряму екзистенційну загрозу для українських Сил оборони на полі бою, а також підриває загальну архітектуру безпеки всього Північноатлантичного альянсу.

    На даному етапі розслідування правоохоронні органи обох країн зберігають максимальний режим тиші щодо ключових деталей справи. Особистість затриманого американського військовослужбовця, його військове звання, посада, а також конкретний перелік військових таємниць, які він міг здобути та встигнути передати російським кураторам, залишаються суворо засекреченими. Міжнародна слідча група продовжує скрупульозно аналізувати електронні носії та контакти підозрюваного, аби встановити повні масштаби завданої шкоди та виявити можливих спільників у лавах збройних сил.
     

  • Кіберзлочинність та тіньовий ШІ: Історія Юрія Назаренко та сервісу генерації фальшивих документів

    Кіберзлочинність та тіньовий ШІ: Історія Юрія Назаренко та сервісу генерації фальшивих документів

    Американські правоохоронні органи та міжнародні спецслужби завершили розслідування справи українського IT-фахівця Юрія Назаренко, засновника міжнародного онлайн-сервісу OnlyFake, який за допомогою штучного інтелекту масштабував виготовлення високоякісних підробок ідентифікаційних документів (паспортів, посвідчень водія, ID-карток).

    За даними Міністерства юстиції США, платформа створила понад 10 000 фальшивих документів, згенерувавши прибуток близько $1,2 мільйона.

    Еволюція OnlyFake: Від фотошопу до генеративного ШІ

    • Початок діяльності: Спочатку Назаренко вручну обробляв замовлення у редакторі Photoshop, витрачаючи на створення одного документа близько тижня.
    • Автоматизація та ШІ: Зі зростанням попиту розробник найняв команду дизайнерів та програмістів, впровадивши алгоритми штучного інтелекту. Команда масово скуповувала реальні скани документів із різних країн світу для навчання нейромереж.
    • Генерація реалістичних світлин: Алгоритми OnlyFake навчилися створювати не просто графічні файли, а реалістичні фотографії документів, «покладених» на столи, дивани чи інші поверхні з природними тінями та відблисками, що дозволяло обходити автоматизовані системи KYC (Know Your Customer). Для перевірки ефективності Назаренко особисто успішно пройшов верифікацію на криптобіржі OKX за сгенерованим ID.
    • Модель монетизації: Послуги надавалися за передплатою: базовий тариф становив $99 за 10 документів, а преміальний — $1500 (з персональною підтримкою).

    Розслідування ФБР, викриття та арешт

    • Залучення КНДР: У 2024 році Назаренко отримав запит від ООН із попередженням про те, що сервісом OnlyFake активно користуються громадяни Північної Кореї для підробки документів з метою нелегального працевлаштування в IT-компаніях США.
    • Помилка у фінансових потоках: До справи залучилося ФБР. Агент під прикриттям здійснив контрольне замовлення документів. Слідчі виявили ключову помилку Назаренка: кошти від кримінальної діяльності виводилися на його особистий акаунт Binance, зареєстрований на справжнє ім’я.
    • Затримання та екстрадиція: У червні 2025 року Назаренко був затриманий у Румунії та через три місяці екстрадований до США.

    Судовий вирок, депортація та подальші події

    • М’який вирок: Попри загрозу позбавлення волі терміном до 15 років за шахрайство та сприяння нелегальній міграції, американський суд засудив розробника до 1 року в’язниці.
    • Міграційний арешт: Після виходу з в’язниці Назаренко був одразу затриманий Міграційною службою США (ICE) і провів під вартою додатково два місяці у спеціалізованому центрі (умови в якому він пізніше описав як значно суворіші за пенітенціарні заклади).
    • Повернення до України та втеча: У серпні 2026 року Назаренка депортували до Польщі, звідки він повернувся до України. Після прибуття на батьківщину його було мобілізовано до лав Збройних сил України, однак розробник залишив військову частину (самовільне залишення частини) та нелегально виїхав із країни. Наразі Назаренко перебуває в Таїланді.

    Контекст

    Справа OnlyFake стала одним із перших масштабних прецедентів використання генеративних нейромереж для автоматизованого обходу безпекових систем фінансових установ та криптобірж у глобальному масштабі. Зростання доступності інструментів ШІ створює нові виклики для служб кібербезпеки та міжнародних регуляторів.

  • ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    ФБР зламано вщент: хакери винесли секретні досьє на кожного спецагента США!

    Система національної безпеки Сполучених Штатів Америки зазнала нищівного цифрового удару, який може стати наймасштабнішою катастрофою в історії американських спецслужб. Відоме міжнародне хакерське угруповання ShinyHunters виступило із сенсаційною заявою про здійснення успішної безпрецедентної атаки, оголосивши про «повний злам ФБР». За твердженням кіберзлочинців, у їхніх руках опинився гігантський масив абсолютно конфіденційної інформації, який охоплює приватні досьє буквально кожного діючого співробітника Федерального бюро розслідувань, ветеранів служби, а також численних потенційних кандидатів, які коли-небудь подавали заявки на працевлаштування у відомстві. Злам головного правоохоронного органу США такого рівня ставить під пряму загрозу не просто репутацію Вашингтона, а й фізичну безпеку тисяч оперативників, що діють під прикриттям по всьому світу.

    Масштаби витоку даних вражають навіть досвідчених фахівців із кіберзахисту. Зловмисники стверджують, що їм вдалося безперешкодно викачати з внутрішніх захищених мереж від двох до трьох терабайтів надзвичайно чутливих відомостей. Серед оприлюднених та викрадених матеріалів містяться повні персональні імена працівників Бюро, їхні реальні домашні адреси, персональні номери телефонів, конфіденційні медичні висновки, а також деталізовані відомості про членів їхніх родин. Для доказу правдивості своїх слів хакери вже передали у публічний простір близько п’яти тисяч файлів із детальними досьє на агентів. Первинні незалежні перевірки окремих контактів уже підтвердили справжність телефонних номерів, які дійсно належать чинним правоохоронцям із зазначеними у витоку прізвищами, що виключає версію про звичайний інформаційний блеф.

    Угруповання безапеляційно стверджує, що нині володіє вичерпною базою даних усіх колишніх і теперішніх співробітників, а абсолютно вся серверна інфраструктура головного правоохоронного відомства США була повністю скомпрометована. Демонструючи цілковиту безкарність та зухвалість, кіберзломники супроводили свій звіт відвертим сарказмом. Своє публічне повідомлення вони завершили глузливим кепкуванням із фірмової фрази, якою президент США Дональд Трамп традиційно закінчує власні дописи в соціальних мережах: «Дякуємо за вашу увагу до цього питання». Такий цинічний випад на адресу вищого керівництва держави свідчить про прагнення хакерів не лише скомпрометувати роботу силовиків, а й завдати болючого публічного ляпаса всій політичній вертикалі країни.

    Найбільшу тривогу у профільних експертів викликає аномальна поведінка зловмисників щодо висунення вимог. Якщо переважна більшість сучасних кіберугруповань використовує викрадення чутливих даних як інструмент фінансового шантажу та вимагає колосальні викупи у криптовалюті, то члени ShinyHunters публічно заявили, що їхня масштабна операція взагалі не була вмотивована грошима. На цей момент нападники так і не озвучили жодних конкретних фінансових чи матеріальних вимог до керівництва відомства. Подібна невизначеність породжує підозри щодо можливого замовного характеру зламу в інтересах ворожих іноземних розвідок, які отримали унікальну можливість деанонімізувати американську агентурну мережу, створивши смертельну небезпеку для оперативників та завдавши непоправної шкоди глобальним розслідуванням.

  • Кібератаки іранських хакерів на критичну інфраструктуру США: загроза промисловим контролерам

    Кібератаки іранських хакерів на критичну інфраструктуру США: загроза промисловим контролерам

    Федеральні відомства США — ФБР, Агентство національної безпеки (АНБ), Агентство з кібербезпеки та захисту інфраструктури (CISA), Міністерство енергетики (DOE), Агентство з охорони довкілля (EPA) та Кіберкомандування США — випустили оновлене спільне застереження щодо ескалації кібератак з боку хакерських угруповань, пов’язаних із урядом Ірану.

    Зловмисники цілеспрямовано атакують пристрої оперативних технологій (OT) та програмовані логічні контролери (PLC), які керують фізичними процесами на об’єктах критичної інфраструктури по всій країні.

    Об’єкти атак та масштаб загрози

    Якщо раніше атаки охоплювали переважно обладнання одного виробника (Rockwell Automation), то тепер перелік уражених пристроїв значно розширився:

    Сектор інфраструктури Уражене обладнання Ризики та наслідки
    Водопостачання та водовідведення (WWS) Rockwell CompactLogix / Micro850 Збої в подачі води, маніпуляція дозуванням хімікатів.
    Енергетика та АЗС Schneider Electric (Modicon M340) Фінансові збитки, аварійні зупинки обладнання.
    Муніципальні та державні об’єкти Siemens S7-1200 та інші серії Втрата контролю над автоматизованими системами.

    Як діють зловмисники?

    Хакери використовують специфіку пристроїв, які були підключені до мережі Інтернет із слабким захистом або стандартними паролями:

    1. Внесення змін у програмну логіку: Вони модифікують та видаляють файли проєктів контролерів (зокрема вихідний код і повторно використовувані модулі AOI).
    2. Створення «сліпих зон» для операторів: Підробляють показники на екранах інтерфейсів «людина-машина» (HMI) та систем SCADA, через що диспетчери бачать штатну роботу пристроїв навіть під час аварійних відхилень.
    3. Блокування захисту: У найнебезпечніших випадках хакери вимикають алгоритми аварійного відключення та тривожної сигналізації, що створює загрозу фізичного пошкодження обладнання.

    Контекст ескалації:

    Американські аналітики пов’язують активізацію іранських хакерських угруповань (зокрема пов’язаних із КВІР) із загостренням військово-політичного протистояння між Іраном, США та Ізраїлем.

  • Таємний візит до Москви: директор ФБР Патель готує резонансну поїздку до Росії

    Таємний візит до Москви: директор ФБР Патель готує резонансну поїздку до Росії

    Директор Федерального бюро розслідувань США Кєш Патель планує здійснити візит до Росії у середині жовтня. Очільник американської спецслужби має намір відвідати Москву та Санкт-Петербург, де його приймаючою стороною виступить російська Федеральна служба безпеки. Можливість особистої зустрічі з Володимиром Путіним наразі залишається непідтвердженою, як і офіційна мета цієї поїздки.

    Це стане першим візитом керівника ФБР до РФ із 2013 року, коли країну відвідував Роберт Мюллер, який пізніше очолював розслідування російського втручання в американські вибори 2016 року. Новина про поїздку Пателя з’явилася на тлі чергового загострення відносин між Вашингтоном та Москвою, а також активного обговорення в США законопроєкту про запровадження суворих санкцій проти РФ через її війну проти України. Кремль намагається використати будь-які маніпуляції, щоб уникнути економічного тиску Заходу, який здатний змусити РФ сісти за стіл переговорів.

    Планований візит викликав резонанс через попередні закиди щодо прихильності очільника ФБР до Росії. До свого призначення на посаду в лютому 2025 року Кєш Патель отримував гонорари від пов’язаного з Кремлем кінорежисера-пропагандиста Ігоря Лопатьонка. Крім того, вже очолюючи спецслужбу у квітні 2025 року, він публічно вітав російського хокеїста Олександра Овечкіна із новим рекордом та поширював спільні світлини в соціальних мережах.

  • Хакери з Ірану зламали пошту директора ФБР і злили особисті фото

    Хакери з Ірану зламали пошту директора ФБР і злили особисті фото

    Хакери, яких пов’язують з Іраном, отримали доступ до особистої електронної пошти директора Федерального бюро розслідувань США Кеша Пателя та оприлюднили його приватні фото, а також робоче і особисте листування.

    Про інцидент повідомляє Reuters. Представник Міністерства юстиції США підтвердив факт злому та автентичність оприлюднених матеріалів.

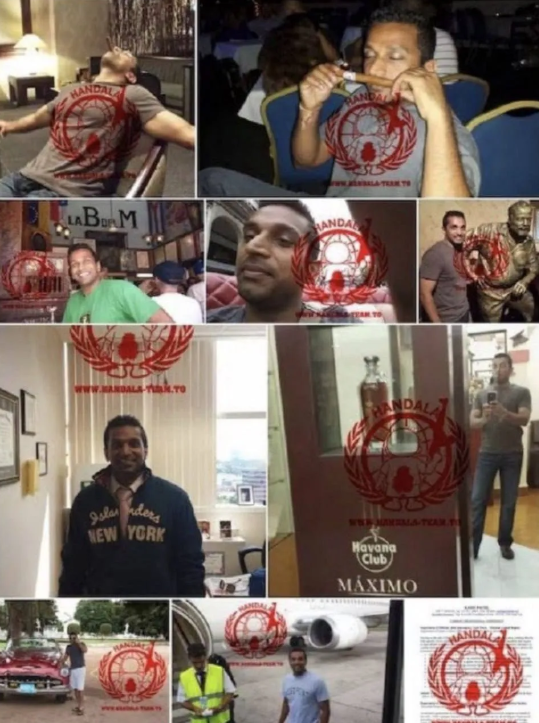
    Відповідальність за атаку взяла на себе хакерська група Handala, яку експерти пов’язують з іранськими кіберструктурами. У заяві угруповання йдеться, що їм вдалося отримати повний доступ до акаунту Пателя та викласти дані у відкритий доступ.

    Серед оприлюдненого — особисті фотографії директора ФБР. На них він, зокрема, курить сигари, їздить на антикварному кабріолеті та робить селфі. Також у витоку міститься листування і документи за період з 2010 до 2019 року.

    Інцидент став ще одним епізодом у серії кібератак, які приписують іранським групам. Раніше Handala заявляла про атаку на американську компанію Stryker у штаті Мічиган, стверджуючи, що змогла знищити значний обсяг її даних.

    Наразі офіційні органи США не повідомляють деталей щодо масштабу витоку та можливих наслідків для національної безпеки.

  • Хакери, пов’язані з Росією, атакували користувачів Signal та зламали тисячі акаунтів

    Хакери, пов’язані з Росією, атакували користувачів Signal та зламали тисячі акаунтів

    Хакери, ймовірно, пов’язані з російськими спецслужбами, здійснили серйозну атаку на месенджер Signal, яка призвела до компрометації тисяч акаунтів. За інформацією, наданою Федеральним бюро розслідувань США (ФБР) та Агентством з кібербезпеки і безпеки інфраструктури (CISA), метою цієї атаки стали люди, що є потенційно важливими для розвідки — серед них політики, військові, урядовці та журналісти.

    Хоча шифрування Signal не вдалося зламати, хакери використали метод соціальної інженерії для того, щоб обманом отримати доступ до акаунтів. Зловмисники видавали себе за співробітників служб безпеки та змушували користувачів передавати коди підтвердження, необхідні для доступу до їхніх акаунтів. Це дозволило хакерам отримати важливу інформацію, хоча конкретні дані не були оприлюднені.

    Компанія Signal наразі не коментує ситуацію, а посольство Росії у Вашингтоні також утримується від офіційних заяв. Однак в контексті подібних атак, схожі випадки вже призводили до витоку секретної інформації, як, наприклад, нещодавній інцидент із зламом даних щодо випробувань китайської зброї.

    За даними ФБР та CISA, серед основних жертв цієї кібератаки були чинні та колишні американські урядовці, військові високого рангу, а також політичні діячі та журналісти, що підвищує рівень занепокоєння щодо загрози безпеці важливої інформації.

  • Чи здатен Іран атакувати Європу, що відомо про ракети і безпілотники

    Чи здатен Іран атакувати Європу, що відомо про ракети і безпілотники

    Після попередження ФБР про можливу загрозу атак іранських безпілотників по західному узбережжю США експерти почали активно обговорювати, наскільки реальним є такий сценарій. Правоохоронні органи штату Каліфорнія отримали повідомлення про потенційні удари іранських дронів у відповідь на військову операцію США та Ізраїлю проти Ірану. Водночас у Білому домі заявили, що не вважають таку загрозу підтвердженою.

    Побоювання щодо можливих атак посилилися після інциденту 1 березня, коли іранський безпілотник-камікадзе типу “Шахед” атакував британську базу Королівських ВПС на Кіпрі. Наступного дня Іран здійснив ще одну спробу удару, однак два безпілотники були знищені винищувачами RAF Typhoon з бази Акротірі.

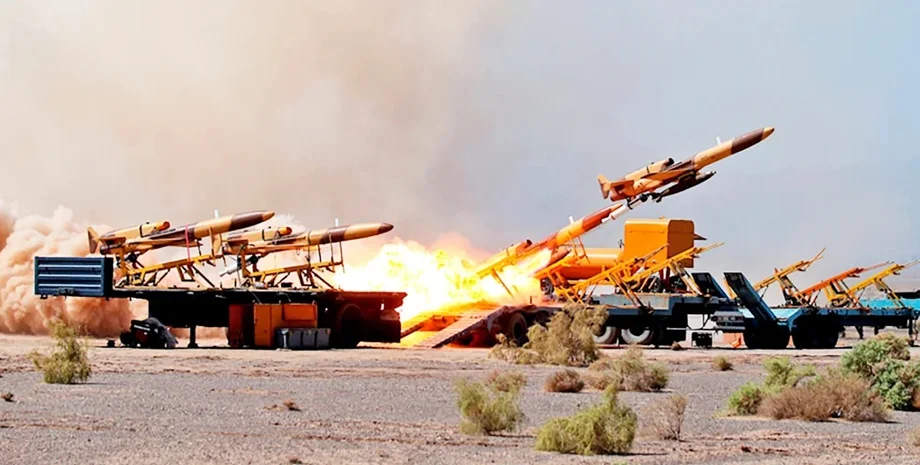
    Іранські безпілотники “Шахед” вважаються одними з найефективніших дешевих ударних засобів у сучасній війні. Їхня дальність польоту може досягати приблизно 2500 кілометрів. Такі дрони активно застосовувалися Росією під час атак на Україну, завдаючи значних руйнувань цивільній інфраструктурі та енергетичним об’єктам. Зазвичай ці безпілотники запускаються групами, утворюючи так звані рої. Кожен апарат може нести бойову частину вагою від 30 до 50 кілограмів і призначений для перевантаження систем протиповітряної оборони. Саме масовість застосування робить такі атаки особливо небезпечними.

    За оцінками аналітиків, якщо запускати такі дрони з території Ірану в напрямку Європи, теоретично вони можуть досягти частини країн Східної Європи, включно з Україною, Молдовою та Болгарією. Також у зоні потенційної досяжності можуть опинитися Афіни в Греції та Бухарест у Румунії. Якщо ж запуск відбудеться з території союзних Ірану угруповань у Лівані, зона ураження може розширитися ще більше. Експерти також звертають увагу на нові модифікації іранських безпілотників. Нещодавно Іран представив більш малопомітну версію дрона “Шахед”. Аналітики відзначають, що модернізована модель Shahed-101 оснащена електричним приводом, що робить її тихішою і складнішою для виявлення системами протиповітряної оборони.

    За даними військових аналітиків та відкритих розвідувальних джерел, Іран може мати величезний парк таких безпілотників. Загальна кількість апаратів різних модифікацій оцінюється приблизно у 80–100 тисяч одиниць. У разі масового запуску така кількість здатна перевантажити системи ППО та створити серйозну загрозу для великих територій. Водночас для того, щоб дрони або ракети досягли Європи, їм довелося б пролетіти через повітряний простір кількох країн Близького Сходу, зокрема Іраку, Сирії та Йорданії. Саме на цих напрямках раніше вже перехоплювалися безпілотники, які прямували до Ізраїлю. Після входження в європейський повітряний простір перехоплення таких цілей залежатиме від систем протиповітряної та протиракетної оборони союзників. Зокрема, важливу роль можуть відігравати американські комплекси Aegis Ashore у Румунії, оснащені перехоплювачами SM-3. Додатковий захист можуть забезпечувати есмінці класу “Арлі Берк” у Середземному морі, а також нові системи протиракетної оборони Arrow-3, придбані Німеччиною. Окрім безпілотників, Іран має великий арсенал балістичних ракет. Однією з найпотужніших вважається ракета “Хоррамшахр-4”, здатна вражати цілі на відстані до 3000 кілометрів і нести бойову частину масою до 1500 кілограмів. Теоретично такі ракети можуть досягати значної частини Європи, включно з Італією, Німеччиною, Польщею та Данією.

    Аналітики також наголошують, що не меншою загрозою можуть бути так звані “сплячі агенти”. Йдеться про приховані мережі агентів або прихильників, які тривалий час перебувають у різних країнах і можуть бути активовані для диверсій, терактів або шпигунства. За інформацією розвідувальних джерел, Іран може координувати такі дії разом із союзними угрупованнями, зокрема ліванською “Хезболлою”. Вважається, що ця організація має мережу підтримки та агентів у країнах Європи та за її межами.

    Експерти також попереджають, що у разі масштабної наземної операції США проти Ірану конфлікт може стати одним із найскладніших військових протистоянь сучасності. За їхніми оцінками, він може перевершити за складністю попередні війни у Іраку, Афганістані та В’єтнамі.

  • Напад на синагогу в США: ФБР назвало інцидент цілеспрямованим актом насильства

    Напад на синагогу в США: ФБР назвало інцидент цілеспрямованим актом насильства

    У США правоохоронці встановили особу чоловіка, який здійснив напад на синагогу Храм Ізраїлю у Вест-Блумфілді поблизу Детройта, штат Мічиган. Федеральне бюро розслідувань класифікує інцидент як цілеспрямований акт насильства проти єврейської громади.

    За даними влади, нападником виявився 41-річний Айман Мохамад Г., уродженець Лівану, який отримав громадянство США у 2016 році. До Сполучених Штатів він прибув у 2011 році як чоловік американської громадянки.

    Місцеві ЗМІ повідомляють, що чоловік працював у шаурма-барі. За словами знайомих, приблизно за десять днів до інциденту його поведінка помітно змінилася. Причиною могло стати те, що під час ізраїльського авіаудару по його рідному селу в Лівані загинули двоє його братів разом із дітьми. Після цього чоловік перестав виходити на роботу і перебував у пригніченому стані.

    Незадовго до нападу він зателефонував колишній дружині та попросив подбати про дітей. Це занепокоїло жінку, після чого вона звернулася до поліції та повідомила родичів.

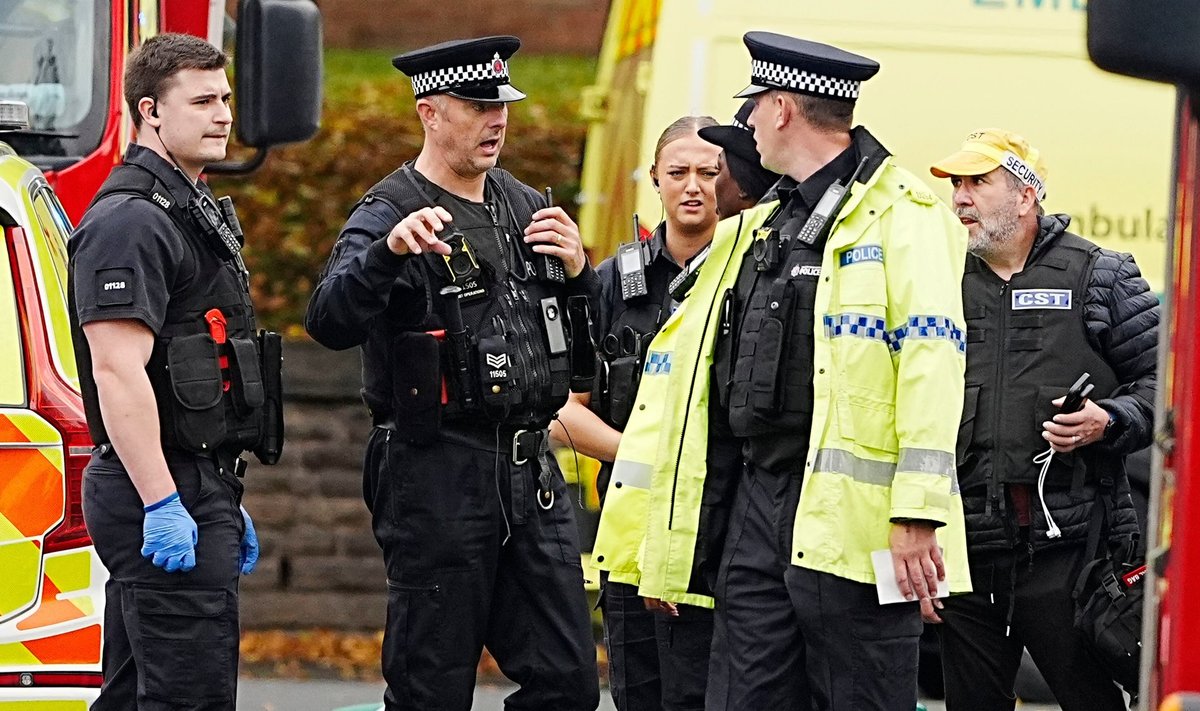
    За інформацією слідства, під час атаки чоловік на вантажівці в’їхав на територію синагоги, протаранив будівлю та проїхав через один із коридорів. Після цього сталася перестрілка зі службою безпеки.

    Автомобіль, який використовувався для нападу, був зареєстрований на жителя Мічигану ліванського походження. Після інциденту транспортний засіб загорівся. Під час огляду багажника правоохоронці виявили велику кількість вибухових речовин.

    Згодом водія знайшли мертвим, однак точна причина його смерті наразі невідома. Розслідування триває.

    Унаслідок інциденту поранення отримав один співробітник служби безпеки, якого госпіталізували. Крім того, через пожежу в будівлі близько 30 поліцейських зазнали отруєння димом і також були доставлені до лікарень.

    Водночас 140 дітей та працівники дитячого садка, який розташований при синагозі, не постраждали.

    Президент США Дональд Трамп назвав подію абсолютно незбагненною та висловив підтримку єврейській громаді Мічигану і мешканцям Детройта. Своєю чергою президент Ізраїлю Іцхак Герцог заявив про солідарність з єврейською громадою міста та назвав інцидент серйозним і тривожним випадком на тлі нападів на єврейські установи у світі.

  • Мін’юст США опублікував нові файли справи Епштейна щодо Дональда Трампа

    Мін’юст США опублікував нові файли справи Епштейна щодо Дональда Трампа

    Мін’юст США оприлюднив документи ФБР, що стосуються справи засудженого фінансиста Джеффрі Епштейна та включають інформацію про звинувачення проти чинного президента США Дональда Трампа, які раніше були відсутні у публічних файлах. Про це повідомляє британський телеканал Sky News.

    За даними відомства, частина документів була помилково позначена у таблиці “дублікатами”, через що вони не були доступні користувачам. Мін’юст США виправив цю помилку.

    Серед опублікованих файлів є резюме та нотатки трьох інтерв’ю ФБР із жінкою з Південної Кароліни, яка стверджує, що зазнала насильства з боку Трампа. Жінка звернулася до правоохоронців після арешту Епштейна у 2019 році, стверджуючи, що інцидент стався близько 1984 року на острові Гілтон-Хед, коли їй було 13 років.

    ФБР провело додаткові допити у чотири дати 2019 року: 24 липня, 7 серпня, 20 серпня та 16 жовтня. Допити увійшли до каталогу доказів у справі проти Гіслейн Максвелл — колишньої партнерки Епштейна та засудженої співучасниці.

    У початковій публікації мільйонів документів “файлів Епштейна” був включений лише підсумок інтерв’ю від 24 липня, який не містив жодних звинувачень проти Трампа.

    Мін’юст США наголосив, що оприлюднені файли містять неперевірені та потенційно неправдиві твердження. Публікація стала можливою завдяки Закону про прозорість файлів Епштейна, який Дональд Трамп підписав наприкінці 2025 року під тиском республіканців у Конгресі.