Позначка: дані

  • Електронний військовий облік і захист персональних даних: як функціонує єдиний державний реєстр «Оберіг»

    Електронний військовий облік і захист персональних даних: як функціонує єдиний державний реєстр «Оберіг»

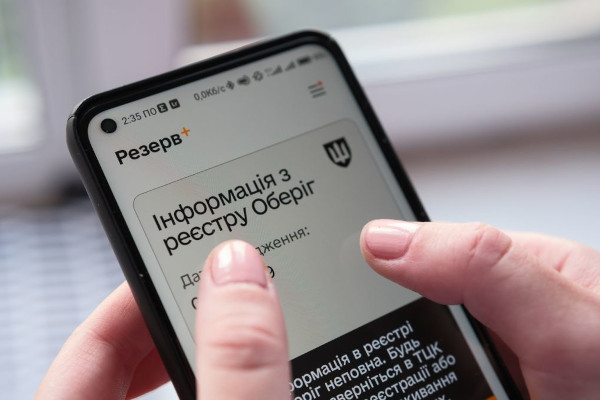
    Єдиний державний електронний реєстр призовників, військовозобов’язаних та резервістів «Оберіг» є базовим цифровим інструментом для ведення військового обліку в Україні. Система забезпечує оперативне оновлення персональних і військово-облікових даних, автоматизовану взаємодію між державними реєстрами та формування електронних військово-облікових документів із юридичною силою. Крім того, функціонал платформи дозволяє генерувати електронні направлення та довідки для проходження військово-лікарської комісії (ВЛК).

    Наповнення реєстру здійснюється комплексно: інформація надходить в автоматичному режимі через захищені канали міжвідомчого обміну з баз даних органів державної влади, а також надається самими громадянами, навчальними закладами, підприємствами-роботодавцями, територіальними центрами комплектування та соціальної підтримки (ТЦК та СП) і військовими частинами. Кожному новому запису в системі автоматично присвоюється унікальний ідентифікаційний номер із точним таймкодом внесення. У разі виявлення застарілих відомостей або неточностей актуалізація даних відбувається як під час регулярних міжвідомчих звірок, так і шляхом подання офіційної заяви до органу, що здійснює адміністрування реєстру.

    Громадяни мають можливість перевірити коректність внесеної про себе інформації кількома визначеними шляхами:

    • у мобільному застосунку «Резерв+»;
    • через Єдиний державний вебпортал електронних послуг (у разі доступності відповідного функціоналу);
    • шляхом подання офіційного письмового запиту до районного чи міського ТЦК та СП за місцем перебування на обліку.

    Питання кібербезпеки та збереження конфіденційності реєстру курує Міністерство оборони України. Для унеможливлення несанкціонованого доступу або маніпуляцій усі дії посадових осіб і операторів системи протоколюються та засвідчуються кваліфікованим електронним підписом (КЕП). Законодавчо визначений термін зберігання відомостей охоплює весь період перебування громадянина на військовому обліку, а також наступні 75 років після офіційного виключення з нього.
  • Хакери атакували онлайн-магазин НБУ: можливий витік персональних даних

    Хакери атакували онлайн-магазин НБУ: можливий витік персональних даних

    Інтернет-магазин нумізматичної продукції Національний банк України тимчасово припинив роботу через кібератаку на компанію-підрядника. Про це 19 лютого повідомила пресслужба НБУ.

    У регуляторі зазначили, що внаслідок інциденту потенційно міг відбутися несанкціонований доступ до персональної інформації користувачів онлайн-магазину. Йдеться про такі дані, як ім’я та прізвище, номер телефону, електронна пошта та адреса доставки нумізматичної продукції.

    Водночас у Нацбанку наголосили, що фінансові дані клієнтів залишаються захищеними. Зокрема, реквізити платіжних карток та інша конфіденційна інформація, пов’язана з банківськими операціями, не були скомпрометовані.

    У НБУ підкреслили, що внутрішні системи захисту даних та інформаційні ресурси банку працюють у штатному режимі. Наразі фахівці з’ясовують обставини кібератаки та оцінюють можливі наслідки інциденту. Регулятор спільно з постачальником послуг працює над відновленням роботи інтернет-магазину та усуненням наслідків атаки.

  • У столиці запроваджено посилення мобілізаційних заходів до кінця лютого. Джерела

    У столиці запроваджено посилення мобілізаційних заходів до кінця лютого. Джерела

    За інформацією наших джерел, у Києві буде продовжено посилення мобілізаційних заходів до кінця лютого.

    “Кількість мобільних блокпостів буде збільшено, а поліцейським дано команду доставляти всіх, у кого немає броні або ВЛК до територіальних центрів комплектації для “уточнення даних”, також власників відстрочок можуть доставити до ТЦК для перевірки законності відстрочки” – зазначає джерело.

    Нагадаємо, раніше ми повідомляли, що столичні ТЦК виконали план мобілізації за січень місяць на рекордні 91%.

  • Google заплатить $135 млн за незаконний збір даних користувачів Android

    Google заплатить $135 млн за незаконний збір даних користувачів Android

    Корпорація Google погодилася виплатити 135 мільйонів доларів для врегулювання колективного позову користувачів Android, які звинуватили компанію в незаконному зборі мобільних даних. Йдеться про несанкціоноване використання стільникового трафіку навіть після вимкнення сервісів. Про це повідомляє Reuters.

    Попередню мирову угоду вже подали до федерального суду в Сан-Хосе (штат Каліфорнія), однак вона ще має бути затверджена суддею. Позов охоплює власників Android-пристроїв, які користувалися ними з 12 листопада 2017 року.

    Позивачі стверджували, що Google продовжував збирати та передавати мобільні дані, за які користувачі платили своїм операторам зв’язку, навіть у тих випадках, коли додатки компанії були закриті, геолокацію вимкнено, а екран смартфона заблоковано. За їхніми словами, ці дані використовувалися для розробки продуктів і таргетованої реклами, що вони розцінили як незаконне привласнення чужої власності.

    У Google заперечили будь-які порушення, проте погодилися на мирове врегулювання спору. У межах домовленостей компанія зобов’язалася не передавати дані без явної згоди користувачів під час первинного налаштування Android-пристроїв. Також Google пообіцяла спростити можливість відключення передачі даних за допомогою окремих перемикачів та чіткіше прописати інформацію про обробку даних в умовах сервісу Google Play.

    Адвокат позивачів Глен Саммерс заявив, що сума у 135 мільйонів доларів є найбільшою виплатою в історії справ такого типу. Максимальна компенсація для одного учасника колективного позову становитиме до 100 доларів. Водночас юристи позивачів можуть отримати гонорар у розмірі до 39,8 мільйона доларів — приблизно 29,5% від загальної суми врегулювання.

    Судовий розгляд у справі був запланований на 5 серпня, однак у разі затвердження мирової угоди процес буде припинено. Офіційних коментарів Google наразі не надає.

  • Україна стає менш залежною від американської розвідки

    Україна стає менш залежною від американської розвідки

    Європейські країни здатні протягом кількох місяців компенсувати більшу частину розвідувальної підтримки США для України у разі її скорочення з боку Вашингтона. Про це повідомляє Financial Times із посиланням на західних та європейських чиновників.

    Видання зазначає, що після повернення Дональда Трампа до Білого дому участь США в українському питанні стала одним із ключових викликів для європейських лідерів. За словами джерел, можливий відхід Вашингтона був би серйозним ударом для виснаженої війною України та міг би підштовхнути Володимира Путіна до реалізації максималістських планів щодо підпорядкування країни.

    Водночас FT підкреслює, що нинішня ситуація значно краща, ніж рік тому, коли США тимчасово призупиняли обмін розвідданими та постачання озброєнь. Тоді до підтримки активніше долучилися європейські союзники, використовуючи власні ресурси.

    Зокрема, у січні 2026 року президент Франції Еммануель Макрон заявив, що його країна нині забезпечує Україну приблизно двома третинами розвідувальної інформації. Інші держави Європи також істотно наростили можливості повітряної та супутникової розвідки, а також аналітичну обробку даних.

    “Залежність України від американської розвідки може бути значно знижена протягом кількох місяців”, – зазначив один із західних чиновників, визнавши при цьому, що повністю замінити можливості США наразі неможливо.

    Паралельно Україна розвиває власний оборонно-промисловий комплекс і дронову війну. За даними співрозмовників FT, українське виробництво вже покриває близько 60% потреб ЗСУ, що робить армію більш автономною.

    Разом із тим сама Європа залишається сильно залежною від США у сферах протиповітряної оборони, стратегічної супутникової розвідки, військово-транспортної авіації, захищеного зв’язку та придушення ворожої ППО. Заміна цих можливостей вимагатиме багатьох років і значних фінансових ресурсів. Крім того, НАТО й надалі значною мірою спирається на американське командування та ядерне стримування.

  • Суд Іспанії зобов’язав Meta виплатити $552 млн за порушення правил ЄС щодо даних

    Суд Іспанії зобов’язав Meta виплатити $552 млн за порушення правил ЄС щодо даних

    Іспанський суд 20 листопада ухвалив рішення, що компанія Meta, власник Facebook та Instagram, повинна виплатити 479 мільйонів євро (понад 552 мільйони доларів) цифровим медіа-каналам Іспанії за недобросовісну конкуренцію та порушення правил ЄС щодо захисту персональних даних.

    Комерційний суд Мадрида зазначив, що компенсація буде виплачена 87 видавцям цифрової преси та новинним агентствам. Справу пов’язують із використанням Meta персональних даних користувачів для поведінкової реклами у Facebook та Instagram, що надало компанії значну конкурентну перевагу на ринку онлайн-реклами Іспанії.

    Суд підкреслив, що Meta порушила Загальний регламент ЄС про захист даних (GDPR), а отже, порушила й антимонопольне законодавство країни. Скарга іспанських медіа стосувалася зміни правової основи обробки даних компанією Meta після набрання чинності GDPR у травні 2018 року. Для виправдання поведінкової реклами Meta перейшла від отримання згоди користувача до формулювання “необхідно для виконання договору”, що регулятори згодом визнали недопустимим.

    Рішення суду є значущим прецедентом у Європі щодо контролю за поведінковою рекламою та захисту персональних даних користувачів.

  • Оперативне зведення Генштабу: ситуація на 13 напрямках фронту

    Оперативне зведення Генштабу: ситуація на 13 напрямках фронту

    За минулу добу вздовж лінії фронту відбулося 157 бойових зіткнень, повідомив Генштаб ЗСУ в оперативному зведенні в суботу, 1 листопада. Російські агресори завдали 60 авіаударів, скинули 132 керовані авіабомби, здійснили 4160 обстрілів, зокрема 108 із реактивних систем залпового вогню, а також задіяли 5404 дрони-камікадзе.

    У відповідь авіація, ракетні війська та артилерія Сил оборони уразили чотири райони зосередження особового складу, озброєння та військової техніки, один артилерійський засіб і три інші важливі об’єкти противника.

    На Північно-Слобожанському і Курському напрямках відбулося 11 бойових зіткнень. Ворог завдав 11 авіаударів, скинув 26 керованих авіабомб і здійснив 171 обстріл, зокрема шість із РСЗВ. На Південно-Слобожанському напрямку українські війська відбили п’ять атак у районі Вовчанська та Вовчанських Хуторів, Дворічанського й Колодязного.

    На Куп’янському напрямку відбулося 11 штурмів у районі Петропавлівки, Піщаного та в напрямку Новоплатонівки і Новоосинового. На Лиманському напрямку ворог атакував 10 разів поблизу Торського, Карпівки, Дерилового та в бік Коровій Яр і Лиман. На Слов’янському напрямку українські воїни зупинили 11 атак у районах Ямполя, Дронівки, Серебрянки, Переїзного, Сіверська та Виїмки.

    На Краматорському напрямку відбито одну атаку в районі Часового Яру. На Костянтинівському напрямку ворог здійснив 13 атак у Щербинівці, Плещіївці, Торецьку та в напрямку Софіївки. На Покровському напрямку українські захисники зупинили 48 штурмів у районах Никанорівки, Родинського, Червоного Лимана, Мирнограда, Новоекономічного, Котлиного, Удачного, Молодецького, Дачного, Лисівки, Новопавлівки, Покровська, Звірового, Новоукраїнки та в бік Гришиного.

    На Олександрівському напрямку противник здійснив 18 атак у районах Вербового, Павлівки, Вишневого, Зеленого Гаю, Соснівки, Вороне, Степового, Красногірського та в напрямку Орестополя, Рибного і Олексіївки. На Гуляйпільському напрямку відбито три атаки в районі Новомиколаївки та в напрямку Нового. На Оріхівському напрямку відбулося два бойових зіткнення в Новоандріївці та Кам’янському. На Придніпровському напрямку підрозділи ЗСУ відбили три штурми в напрямку Антонівського мосту.

  • Китай допомагає Росії супутниковою розвідкою для ударів по Україні

    Китай допомагає Росії супутниковою розвідкою для ударів по Україні

    Китай надає Росії дані супутникової розвідки, які використовуються для завдання ракетних ударів по території України, зокрема по об’єктах, що належать іноземним інвесторам. Про це повідомив співробітник Служби зовнішньої розвідки України Олег Александров в коментарі Укрінформу у суботу, 4 жовтня.

    «Є факти високого рівня взаємодії Росії і Китаю у проведенні супутникової розвідки території України з метою визначення і дорозвідки стратегічних об’єктів для ураження. При цьому, як ми бачили впродовж останніх місяців, ці об’єкти можуть належати іноземним інвесторам», — зазначив Александров.

    У Службі зовнішньої розвідки поки відмовилися розкривати більше деталей щодо конкретних об’єктів в Україні, які були уражені за допомогою китайської супутникової інформації.

    Зазначена співпраця між РФ і Китаєм у сфері розвідки підкреслює міжнародний вимір війни в Україні та ставить додаткові виклики щодо захисту стратегічної інфраструктури та іноземних інвестицій на українській території.

  • Мінцифри спростувало злив даних із «Дії», що насправді трапилося

    Мінцифри спростувало злив даних із «Дії», що насправді трапилося

    У Міністерстві цифрової трансформації України заявили, що опубліковані в мережі файли з нібито даними користувачів застосунку «Дія» не мають жодного стосунку до платформи та не є наслідком злому системи. Про це повідомив заступник міністра з питань кібербезпеки та хмарних технологій Віталій Балашов.

    За його словами, після повідомлення про появу архіву під назвою diia_users_db_2025.zip, команда Мінцифри провела власне розслідування. Виявилося, що ці файли — це поєднання раніше злитих баз із комерційних джерел, які були вручну доповнені фальшивими записами, щоби створити враження нової бази.

    У міністерстві пояснюють, що така практика є звичною для «чорного ринку»: старі витоки «освіжаються» підробленими даними, щоб видавати їх за нові. Саме таким чином вводиться в оману громадськість і підігрівається недовіра до державних цифрових сервісів. У Мінцифри вважають поширення цих файлів скоординованою атакою з метою підірвати довіру до застосунку «Дія» та державної цифрової інфраструктури загалом. Балашов підкреслив, що «Дія» не зберігає персональні дані громадян — система працює за принципом data-in-transit, тобто інформація надходить у застосунок безпосередньо з державних реєстрів під час запиту і не зберігається на самому сервісі. Як підтвердження своєї позиції Мінцифра нагадує про відкритий код «Дії», опублікований у березні 2024 року. Будь-хто може ознайомитися з його структурою та переконатися, що він не містить внутрішніх баз із персональними даними. Уранці 21 вересня народний депутат Олександр Федієнко повідомив про виявлення у відкритому доступі бази на понад 20 мільйонів записів українців. У ній вказані повне ім’я, по батькові, електронна пошта, номер мобільного телефону, місце роботи та інші дані. Депутат заявив, що знайшов у файлі знайомі прізвища та підтверджені номери, навіть у тих, хто не користується застосунком «Дія». Він закликав українців оновити паролі, активувати двофакторну автентифікацію та замінити фінансовий номер телефону. Згодом інший народний депутат Ярослав Железняк спростував твердження про новий витік. Він зазначив, що йдеться про стару базу, яка вже фігурувала в попередніх публікаціях — зокрема, у вигляді зливу на 3,5 мільйона рядків. Железняк наголосив, що за три дні до цього президент Володимир Зеленський підписав закон №11533, який обмежує відкритий доступ до частини даних у державних реєстрах. Сам депутат голосував проти цього законопроєкту.

    Закон передбачає внесення змін до Цивільного кодексу та інших актів щодо особливостей доступу до відомостей із публічних реєстрів, які контролює Міністерство юстиції та інші держоргани. Зокрема, обмежується публічна інформація про місцезнаходження об’єктів, кадастрові номери, а також об’єкти інтелектуальної власності.

  • Витік персональних даних: у мережі розповсюджують базу з приватною інформацією мільйонів українців

    Витік персональних даних: у мережі розповсюджують базу з приватною інформацією мільйонів українців

    У мережі з’явився файл з персональними даними понад 20 мільйонів громадян України. У базі, яка називається diia_users_db_2025.zip, міститься повне ім’я, по батькові, електронна адреса, номер мобільного телефону, місце роботи та інші особисті дані.

    Про це у своїх соціальних мережах повідомив народний депутат України від партії «Слуга народу», член Комітету з питань національної безпеки, оборони та розвідки Олександр Федієнко. Він наголосив на серйозності загрози та закликав українців вжити заходів безпеки.

    На думку депутата, зокрема слід уникати використання одного номера телефону для всіх сервісів — банкінгу, соціальних мереж і месенджерів. Оптимальним варіантом є створення окремих номерів для різних типів застосунків, де підтвердження відбувається через SMS. Також важливо встановити складні паролі для електронної пошти та обов’язково активувати двофакторну ідентифікацію. Електронна адреса не повинна бути пов’язана з вашим основним номером телефону. Окрім ризику доступу до акаунтів, особливої уваги потребує й питання фішингу. Шахраї вже активно використовують злиті дані для обману громадян. Олександр Федієнко радить перевіряти розділ «Пристрої» у Telegram та інших застосунках, аби переконатися, що ніхто сторонній не отримав доступ.

    Щодо самого походження даних, наразі невідомо, хто саме і коли зібрав базу. Водночас депутат зауважив, що подібна інформація і раніше була у відкритому доступі через державні реєстри, але тепер її зібрали в єдиний архів. За словами Федієнка, деякі дані в базі датуються до кінця 2024 року, а він особисто знайшов у ній знайомих людей, у яких навіть не було додатку «Дія». Це може свідчити про джерело витоку — імовірно, бази, пов’язані з податковою системою. Політик також нагадав, що схожі витоки траплялися ще у 1990-х роках, коли бази даних продавалися на компакт-дисках. Але зараз ситуація ускладнюється тим, що один номер телефону часто використовується як «фінансовий», прив’язаний до банків, месенджерів і соцмереж. Це робить користувачів вразливими.

    Серед рекомендацій, які варто виконати: змінити паролі на всіх важливих сервісах і застосунках. Увімкнути двофакторну аутентифікацію всюди, де це можливо. Розглянути зміну фінансового номера телефону.

    На момент публікації Міністерство цифрової трансформації ситуацію ще не прокоментувало. Водночас варто зазначити, що кілька днів тому Нотаріальна палата України повідомила про масштабне порушення нотаріальної таємниці під час тестування е-системи. У відкритий доступ тоді потрапили дані громадян, зокрема інформація про заповіти.